-
-
0 Komentar

Pengguna Mac Terjebak Iklan Claude Palsu di Google, Kisah Kejadian yang Mengguncang
Pengguna Mac Terjebak Iklan Claude Palsu di Google menjadi sorotan utama dunia keamanan siber akhir pekan ini setelah laporan terbaru dari Push Security mengungkapkan serangan berbahaya yang menargetkan pencarian Google.
Menurut laporan, serangan ini memanfaatkan iklan pencarian untuk menyalurkan korban ke situs palsu yang menyebarkan perangkat lunak berbahaya bernama ClickFix. Pengguna Mac Terjebak Iklan Claude Palsu di Google muncul ketika peretas menyiapkan rangkaian redirection yang memanfaatkan hasil pencarian Bing sebagai titik awal sebelum menyalurkan pengunjung ke instalasi malware.
Bagaimana Serangan Ini Beroperasi
Push Security menjelaskan bahwa serangan ini menggunakan apa yang disebut “Adception”, sebuah teknik di mana iklan pencarian Google menampilkan domain terpercaya seperti bing.com sebagai URL tujuan. Ketika pengguna mengklik iklan tersebut, mereka tidak langsung diarahkan ke situs berbahaya, melainkan melalui hasil pencarian Bing yang disisipkan ke dalam iklan bersponsor. Dari situ, pengunjung kemudian diarahkan ke situs ritel yang telah diretas, tempat di mana mereka dapat mengunduh aplikasi palsu Claude yang sebenarnya berisi ClickFix.
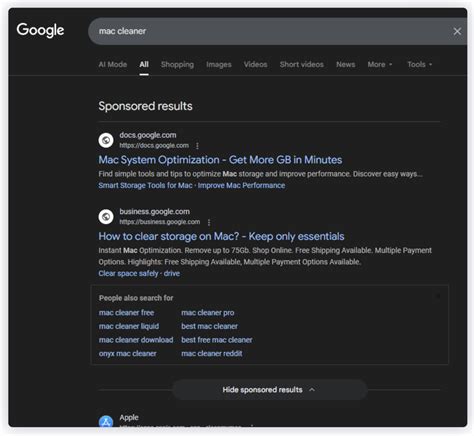
Serangan dimulai ketika pengguna mencari kata kunci “claude mac” di kolom pencarian Google. Iklan bersponsor yang muncul menampilkan domain bing.com, sehingga tampak aman dan terpercaya. Namun, setelah diklik, pengguna diarahkan melalui hasil pencarian Bing dan situs ritel yang telah diretas sebelum akhirnya men-download aplikasi palsu.
Modus ini berbeda dengan kampanye malvertising tradisional yang biasanya mengarahkan korban langsung ke domain yang sepenuhnya dikendalikan oleh penyerang. Dalam Pengguna Mac Terjebak Iklan Claude Palsu di Google, penyerang memanfaatkan domain Bing sebagai “tampak aman” sebelum mengalihkan korban ke situs berbahaya.
Kenapa Pengguna Mac Terjebak Iklan Claude Palsu di Google Sangat Berbahaya
Keberhasilan serangan ini sangat bergantung pada kepercayaan pengguna terhadap domain yang tampak resmi. Karena Bing adalah mesin pencari besar, pengguna cenderung menganggapnya aman. Dengan menampilkan bing.com di iklan Google, penyerang memanfaatkan reputasi tersebut untuk menipu korban.
Selain itu, aplikasi palsu Claude yang disebarkan melalui situs ritel yang diretas berisi ClickFix, sebuah malware yang dapat mengambil alih sistem pengguna. ClickFix dapat mengeksekusi perintah berbahaya, mencuri data, atau bahkan mengubah pengaturan sistem, sehingga menimbulkan risiko serius bagi keamanan dan privasi pengguna Mac.
Pengguna Mac Terjebak Iklan Claude Palsu di Google menyoroti betapa pentingnya kewaspadaan saat mengklik iklan pencarian. Meski tampak resmi, iklan tersebut bisa menjadi pintu gerbang menuju serangan malware. Keberadaan domain terpercaya seperti bing.com dalam URL tujuan hanya menambah kedalaman taktik penipuan ini.
Dampak Besar pada Ekosistem Keamanan Siber
Serangan ini menunjukkan bahwa penyerang kini dapat memanfaatkan kerentanan dalam sistem iklan pencarian untuk mengelabui pengguna. Dengan memanfaatkan domain yang sudah dipercaya, mereka dapat menurunkan tingkat deteksi keamanan iklan dan menyalurkan korban melalui jalur yang tidak terduga.
Selain menimbulkan risiko bagi pengguna individu, Pengguna Mac Terjebak Iklan Claude Palsu di Google juga menimbulkan konsekuensi bagi penyedia layanan iklan dan mesin pencari. Mereka harus meninjau ulang kebijakan verifikasi iklan dan memastikan bahwa domain yang digunakan dalam iklan benar-benar aman dan tidak dapat dimanipulasi.
Serangan ini juga menggarisbawahi pentingnya kolaborasi antara perusahaan keamanan siber, penyedia layanan pencarian, dan platform iklan. Bersama-sama, mereka harus mengembangkan mekanisme deteksi yang lebih canggih untuk mengidentifikasi pola Adception dan memblokir iklan yang menyalurkan malware.
Langkah-Langkah Pencegahan yang Dapat Diambil
Pengguna Mac Terjebak Iklan Claude Palsu di Google dapat mengurangi risiko dengan beberapa langkah sederhana. Pertama, hindari mengklik iklan pencarian yang menampilkan domain yang tidak dikenal atau tidak konsisten dengan mesin pencari yang Anda gunakan. Kedua, periksa URL tujuan sebelum mengunduh atau memasang aplikasi. Ketiga, gunakan perangkat lunak keamanan yang dapat mendeteksi dan memblokir malware seperti ClickFix.
Penyedia layanan iklan juga dapat memperkuat mekanisme verifikasi iklan dengan menambahkan lapisan keamanan tambahan. Misalnya, mereka dapat memverifikasi bahwa domain yang digunakan dalam iklan benar-benar dimiliki oleh pemilik iklan dan tidak mengandung tautan berbahaya.
Google dan Bing harus bekerja sama untuk mengidentifikasi pola serangan Adception dan menegakkan kebijakan keamanan yang lebih ketat. Dengan demikian, Pengguna Mac Terjebak Iklan Claude Palsu di Google dapat diminimalkan, dan kepercayaan pengguna terhadap iklan pencarian dapat dipulihkan.
Kesimpulan
Pengguna Mac Terjebak Iklan Claude Palsu di Google menyoroti bagaimana penyerang dapat memanfaatkan reputasi domain terpercaya untuk menipu pengguna dan menyebarkan malware. Melalui teknik Adception, mereka menyalurkan korban melalui hasil pencarian Bing sebelum mengarahkan mereka ke situs ritel yang diretas. Dampaknya tidak hanya merugikan pengguna individu tetapi juga menantang keamanan ekosistem iklan pencarian.
Untuk melindungi diri, pengguna harus selalu waspada terhadap iklan pencarian, memeriksa URL, dan menggunakan perangkat lunak keamanan yang andal. Sementara itu, penyedia layanan iklan dan mesin pencari perlu meningkatkan kebijakan verifikasi iklan dan kolaborasi keamanan siber untuk mengatasi serangan Adception. Dengan langkah-langkah ini, Pengguna Mac Terjebak Iklan Claude Palsu di Google dapat dikurangi, dan keamanan online dapat dipertahankan.
Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
