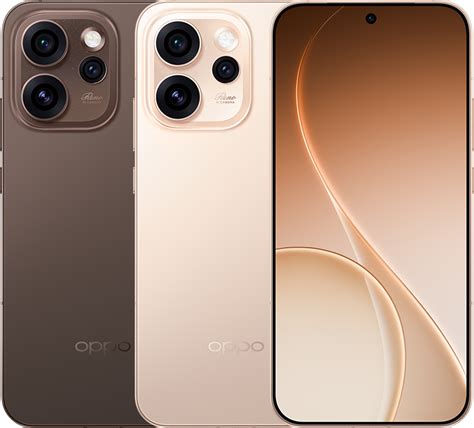
OPPO A7 Pro Max 5G Hadir dengan Baterai Besar 10.000 mAh, Spesifikasi Lengkap dan Fitur Unggulan yang Bikin Smartphone Ini Jadi Pilihan Utama 2024

OPPO A7 Pro Max 5G hadir dengan baterai besar 10.000 mAh, menjanjikan daya tahan lama yang menarik bagi konsumen yang mengutamakan kebebasan penggunaan tanpa sering mengisi daya. Smartphone ini masuk ke pasar Indonesia bersamaan dengan varian A7 Pro 5G, menandai ekspansi seri A yang kini menonjolkan kapasitas baterai sebagai fitur utama.

Perkenalan Seri A7 Pro 5G dan A7 Pro Max 5G

Seri A7 Pro 5G pertama kali diperkenalkan di beberapa pasar global sebelum resmi dikonfirmasi akan hadir di Indonesia pada 30 September 2026. OPPO Indonesia mengumumkan bahwa dua model, yaitu OPPO A7 Pro 5G dan OPPO A7 Pro Max 5G, akan menjadi bagian dari penawaran terbaru di wilayah ini. Kedua perangkat ini dibangun di atas platform 5G, memberikan kecepatan internet tinggi dan latensi rendah yang mendukung pengalaman streaming, gaming, dan komunikasi real-time.

Perbedaan utama antara kedua model terletak pada kapasitas baterai. OPPO A7 Pro Max 5G menampilkan baterai berkapasitas 10.000 mAh, yang merupakan kapasitas terbesar yang pernah digunakan OPPO pada perangkatnya. Sementara itu, OPPO A7 Pro 5G hadir dengan baterai yang lebih kecil, namun tetap menonjol dalam hal daya tahan dibandingkan model sebelumnya dalam seri A.

Baterai 10.000 mAh: Kapasitas Terbesar dan Kualitas Pengisian Cepat

OPPO menonjolkan baterai 10.000 mAh pada A7 Pro Max 5G sebagai daya tarik utama. Kapasitas ini memungkinkan pengguna untuk menikmati aktivitas sehari-hari lebih lama tanpa harus sering mencari sumber listrik. Selain itu, ponsel ini mendukung pengisian cepat 80W SUPERVOOC, memungkinkan pengisian baterai mencapai 80% dalam waktu singkat. Kombinasi kapasitas besar dan pengisian cepat memberikan fleksibilitas bagi pengguna yang membutuhkan daya tahan lama sekaligus kecepatan pengisian ketika terbatas waktu.

OPPO juga mengklaim bahwa baterai 10.000 mAh dapat mempertahankan kesehatan baterai di atas 80 persen setelah 2.000 siklus pengisian penuh. Siklus ini setara dengan sekitar enam tahun penggunaan berdasarkan simulasi laboratorium perusahaan. Klaim ini berasal dari pengujian internal OPPO, sehingga pengalaman nyata dapat bervariasi tergantung pada pola penggunaan dan kondisi lingkungan.

Pengujian Performa Baterai: Navigasi, Video Call, dan Gaming

Dalam pengujian internal, OPPO menyatakan bahwa A7 Pro Max 5G mampu menjalankan navigasi Google Maps selama 30,9 jam, video call WhatsApp selama 14,7 jam, dan bermain gim MOBA selama periode tertentu. Hasil ini menunjukkan bahwa baterai besar tidak hanya memberikan waktu standby yang panjang, tetapi juga mendukung aktivitas berat seperti gaming dan video call tanpa keharusan mengisi daya secara sering.

Pengujian tersebut menyoroti kemampuan baterai dalam menanggapi beban kerja yang beragam. Navigasi memerlukan penggunaan GPS dan konektivitas data yang konsisten, sementara video call menuntut penggunaan layar, mikrofon, dan jaringan secara bersamaan. Gaming, terutama permainan MOBA, menuntut performa grafis dan prosesor yang intensif, sehingga baterai harus mampu menyediakan energi yang stabil.

Fitur Lain yang Menunjang Pengalaman Pengguna

Selain baterai, OPPO A7 Pro Max 5G dilengkapi dengan fitur-fitur lain yang menambah nilai jualnya. Ponsel ini menampilkan desain elegan dengan layar yang menampilkan warna-warna cerah dan resolusi tinggi, cocok untuk streaming video dan menonton konten visual. Sistem kamera yang canggih memungkinkan pengguna mengambil foto berkualitas tinggi dengan berbagai mode fotografi, termasuk low-light dan portrait. Layar yang responsif dan dukungan HDR meningkatkan pengalaman visual ketika menonton film atau bermain game.

OPPO juga memperkenalkan teknologi keamanan yang meliputi sensor sidik jari di bawah layar dan enkripsi data, memastikan privasi pengguna tetap terjaga. Sistem operasi berbasis Android yang telah dioptimalkan oleh OPPO menyediakan antarmuka yang intuitif dan akses cepat ke aplikasi serta fitur-fitur penting.

Dampak dan Potensi Pasar Smartphone dengan Baterai Besar

Keberadaan baterai 10.000 mAh pada A7 Pro Max 5G dapat menjadi faktor diferensiasi di pasar smartphone yang semakin kompetitif. Konsumen yang sering bepergian atau bekerja di luar rumah cenderung mencari perangkat yang tidak perlu sering mengisi daya. Dengan kapasitas baterai yang besar, A7 Pro Max 5G dapat menjawab kebutuhan tersebut, meningkatkan kepuasan pelanggan dan loyalitas merek.

Selain itu, dukungan 5G dan pengisian cepat 80W memungkinkan perangkat ini tetap relevan di era konektivitas tinggi. Pengguna dapat menikmati streaming 4K, bermain game online, dan melakukan konferensi video tanpa khawatir kehabisan baterai. Hal ini membuka peluang bagi OPPO untuk menargetkan segmen pasar yang lebih luas, termasuk profesional, pelajar, dan gamer.

Namun, kapasitas baterai besar juga menimbulkan pertimbangan terkait berat dan ukuran perangkat. Ponsel dengan baterai 10.000 mAh biasanya lebih berat, yang bisa menjadi faktor bagi pengguna yang mengutamakan portabilitas. OPPO perlu menyeimbangkan antara kapasitas baterai dan desain ergonomis agar tetap menarik bagi konsumen.

Kesimpulan: Pilihan Utama Tahun 2024 untuk Pengguna yang Mengutamakan Daya Tahan

OPPO A7 Pro Max 5G hadir dengan baterai besar 10.000 mAh, fitur pengisian cepat 80W SUPERVOOC, dan dukungan 5G, menempatkannya sebagai opsi menarik bagi pengguna yang mengutamakan daya tahan lama dan konektivitas tinggi. Kapasitas baterai terbesar yang pernah digunakan OPPO pada perangkatnya, dikombinasikan dengan performa pengujian internal yang menunjukkan waktu penggunaan panjang untuk navigasi, video call, dan gaming, memperkuat posisi ponsel ini di pasar smartphone Indonesia.

Dengan fitur tambahan seperti kamera canggih, layar berkualitas tinggi, dan keamanan data, OPPO A7 Pro Max 5G menawarkan paket lengkap yang dapat memenuhi kebutuhan sehari-hari serta aktivitas hiburan. Meski berat dan ukuran mungkin menjadi pertimbangan bagi

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5768323/oppo-a7-pro-max-5g-bawa-baterai-10000-mah-ini-spesifikasinya, without altering the facts of the original article.
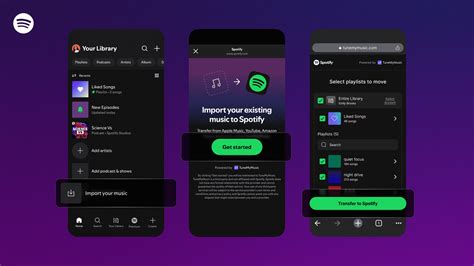
Transfer Playlist Spotify ke Apple Music Tanpa Ribet: Panduan Langkah demi Langkah Langsung dari Aplikasi, Solusi Praktis untuk Pengguna

Transfer playlist Spotify ke Apple Music tanpa ribet kini menjadi kenyataan bagi para pengguna yang ingin beralih ke layanan streaming Apple. Fitur ini memudahkan proses migrasi koleksi lagu yang telah dikumpulkan selama bertahun‑tahun, sehingga tidak perlu lagi menambah lagu satu per satu secara manual.

Fitur Transfer Langsung di Apple Music

Apple Music telah menambahkan fungsi yang memungkinkan pengguna memindahkan musik dan playlist dari layanan streaming lain langsung melalui aplikasinya. Dengan fitur ini, tidak ada lagi kebutuhan untuk memasukkan setiap lagu secara manual. Proses transfer juga tidak menghapus musik atau playlist yang ada di layanan asal. Sebaliknya, Apple Music akan mencocokkan lagu-lagu dari layanan tersebut dengan katalog musik yang tersedia di Apple Music.

Pengguna dapat memanfaatkan fitur ini pada perangkat yang menjalankan iOS atau iPadOS yang mendukung fitur tersebut. Selain itu, penting untuk memastikan aplikasi Apple Music berada pada versi terbaru. Langkah pertama adalah mengaktifkan opsi “Selaraskan Perpustakaan” atau “Sync Library” sehingga semua koleksi musik dapat tersinkronisasi secara otomatis.

Persiapan Sebelum Memulai Transfer

Sebelum memulai proses transfer, pastikan Anda memiliki langganan Apple Music yang aktif. Selanjutnya, pastikan perangkat Anda menggunakan aplikasi Apple Music versi terbaru. Pada iPhone atau iPad, fitur transfer tersedia hanya pada perangkat yang menggunakan iOS atau iPadOS yang mendukung fitur tersebut. Selain itu, Anda juga harus tetap dapat masuk ke akun Spotify Anda, karena proses transfer memerlukan akses ke layanan musik yang menjadi sumber playlist.

Setelah semua persiapan selesai, buka aplikasi Apple Music. Dari layar utama, pilih opsi “Library” lalu pilih “Playlists”. Pada bagian bawah, Anda akan menemukan tombol “Import Playlists” yang memungkinkan Anda memulai proses transfer dari Spotify.

Langkah-langkah Transfer Playlist Spotify ke Apple Music

1. Buka aplikasi Apple Music pada perangkat iOS atau iPadOS Anda.

2. Navigasi ke bagian “Library” dan pilih “Playlists”.

3. Ketuk opsi “Import Playlists” yang terletak di bagian bawah layar.

4. Masuk ke akun Spotify Anda jika diminta, sehingga Apple Music dapat mengakses playlist yang ada.

5. Pilih playlist yang ingin dipindahkan, lalu konfirmasi transfer.

6. Apple Music akan memulai proses pencocokan lagu. Setiap lagu yang berhasil ditemukan di katalog Apple Music akan ditambahkan ke playlist baru di perpustakaan Anda.

7. Setelah proses selesai, playlist Spotify Anda akan muncul di aplikasi Apple Music dengan semua lagu yang berhasil dicocokkan.

Manfaat dan Dampak Transfer Playlist

Dengan adanya fitur transfer ini, pengguna tidak lagi menghabiskan waktu berjam‑jam menyalin lagu satu per satu. Hal ini sangat berguna bagi mereka yang memiliki koleksi lagu ratusan atau bahkan ribuan. Proses transfer juga menjaga integritas data, karena playlist asli di Spotify tidak terhapus atau terpengaruh. Selain itu, pengguna dapat langsung menikmati musik yang telah disinkronisasi di Apple Music tanpa harus mengulang proses pencarian manual.

Penggunaan fitur ini juga membantu mempercepat transisi bagi para pengguna yang memutuskan untuk beralih ke Apple Music. Karena semua lagu yang telah disimpan di Spotify dapat dipindahkan secara otomatis, pengguna tidak perlu khawatir kehilangan akses ke lagu favorit mereka. Fitur ini juga memanfaatkan katalog musik Apple yang luas, sehingga kemungkinan besar lagu-lagu yang dipindahkan akan tersedia dengan kualitas yang sama.

Catatan Penting Selama Transfer

Walaupun proses transfer relatif mudah, tetap ada beberapa hal yang perlu diperhatikan. Karena pencocokan lagu dilakukan melalui katalog Apple Music, ada kemungkinan beberapa lagu tidak ditemukan, terutama yang sangat jarang atau tidak tersedia di Apple Music. Jika terjadi, lagu tersebut tidak akan ditambahkan ke playlist baru. Namun, ini tidak akan memengaruhi playlist asli di Spotify.

Selain itu, pastikan koneksi internet stabil selama proses transfer. Karena proses ini melibatkan pengambilan data dari kedua layanan, koneksi yang tidak stabil dapat menyebabkan proses terhenti atau tidak lengkap. Jika terjadi kegagalan, coba ulangi proses transfer dengan memulai dari langkah pertama.

Kesimpulan

Transfer playlist Spotify ke Apple Music tanpa ribet kini menjadi kenyataan berkat fitur yang disediakan Apple Music. Dengan persiapan yang tepat, pengguna dapat memindahkan koleksi lagu mereka secara otomatis tanpa harus menghapus atau menambah lagu secara manual. Fitur ini tidak hanya menghemat waktu, tetapi juga memastikan integritas data tetap terjaga. Bagi yang ingin beralih ke Apple Music, langkah-langkah sederhana ini dapat membantu memudahkan transisi dan menjaga akses ke lagu-lagu favorit.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5768404/cara-transfer-playlist-spotify-ke-apple-music-langsung-dari-aplikasi, without altering the facts of the original article.
5 Data Pribadi yang Harus Selalu Dijaga, Jangan Pernah Dibagikan di Medsos Agar Tidak Disalahgunakan

Data pribadi yang seringkali dianggap sepele namun sangat berharga bagi penipu menjadi fokus utama dalam peringatan baru tentang keamanan digital. Dalam era media sosial, setiap unggahan dapat menampung informasi yang, bila jatuh ke tangan yang salah, dapat menimbulkan kerugian serius bagi individu.

Penggunaan Media Sosial dan Risiko Kebocoran Data

Media sosial telah mempermudah kita untuk berbagi momen harian, foto, cerita, dan bahkan data pribadi tanpa memikirkan konsekuensinya. Foto, cerita sehari‑hari, hingga informasi tentang diri sendiri sering kali menjadi bagian dari unggahan tanpa disadari bahwa sebagian data tersebut sebenarnya cukup sensitif. Kebiasaan membagikan informasi pribadi secara terbuka dapat meningkatkan risiko penyalahgunaan data.

Sebuah survei Indeks Literasi Digital terhadap 10.000 responden di Indonesia menunjukkan bahwa 61,3 persen responden mencantumkan nomor ponsel pribadi di media sosial, sedangkan 58,1 persen mencantumkan tanggal lahir. Sebanyak 38,9 persen juga mencantumkan alamat rumah. Angka‑angka ini menandakan tingginya tingkat eksposur data pribadi di platform digital.

Definisi Data Pribadi Menurut Undang‑Undang

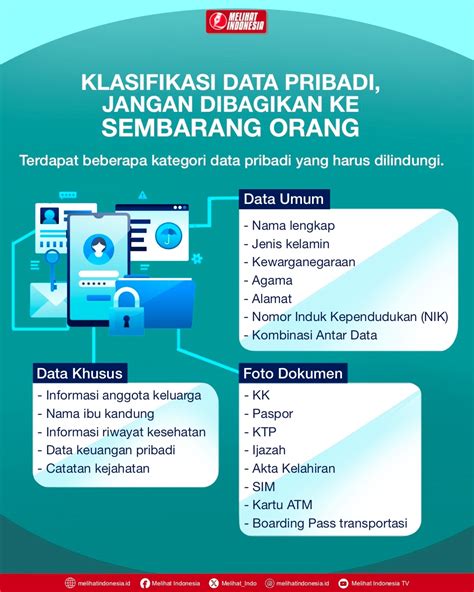
Undang‑Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi menggolongkan sejumlah informasi sebagai data pribadi yang perlu dilindungi. Di antaranya termasuk data keuangan pribadi, data biometrik, nama lengkap, kewarganegaraan, dan informasi lain yang dapat digunakan untuk mengidentifikasi seseorang. Dengan definisi ini, setiap data yang dapat mengarah pada identitas seseorang menjadi subjek perlindungan hukum.

Jenis Data Pribadi yang Harus Dijaga Ketat

Berikut adalah lima data pribadi yang paling sering diincar penipu dan sebaiknya tidak dibagikan di media sosial:

1. Foto KTP, kartu keluarga (KK), paspor, SIM, atau dokumen identitas lainnya. Dokumen tersebut memuat sejumlah informasi yang dapat digunakan untuk mengenali seseorang. Kementerian Komunikasi dan Digital juga mengingatkan masyarakat agar tidak sembarangan menyerahkan data seperti nomor induk kependudukan (NIK) dan KK kepada pihak yang tidak terpercaya.

2. Nomor ponsel pribadi. Karena banyak orang masih mencantumkannya secara terbuka, penipu dapat menggunakan nomor ini untuk mengirim pesan phishing atau melakukan serangan melalui aplikasi pesan.

3. Tanggal lahir. Data ini seringkali menjadi kunci untuk menebak password atau menjawab pertanyaan keamanan pada akun online.

4. Alamat rumah. Informasi ini dapat membantu penipu dalam merencanakan penipuan fisik atau memanfaatkan data tersebut untuk menipu korban melalui email atau pesan.

5. Data keuangan pribadi. Meskipun tidak sering dibagikan secara langsung, data seperti nomor rekening bank atau kartu kredit yang terungkap melalui foto atau screenshot dapat menjadi sasaran utama penipuan.

Dampak Penyalahgunaan Data Pribadi

Ketika data pribadi terbuka di media sosial, penipu memiliki peluang lebih tinggi untuk melakukan serangan siber. Penipuan yang umum meliputi phishing, penipuan identitas, dan penipuan finansial. Penipuan identitas dapat mengakibatkan pencurian identitas, penggunaan data pribadi untuk membuka rekening baru, atau bahkan memaksakan korban menanggung utang. Sedangkan penipuan finansial dapat mengakibatkan kerugian langsung pada rekening bank atau kartu kredit korban.

Selain kerugian finansial, korban juga dapat mengalami dampak psikologis. Rasa takut dan stres akibat pencurian identitas dapat mempengaruhi kesejahteraan mental seseorang. Penipuan yang terjadi melalui media sosial juga dapat menimbulkan kerugian reputasi, karena informasi pribadi yang bocor dapat digunakan untuk menyebarkan rumor atau fitnah.

Bagaimana Cara Melindungi Data Pribadi di Media Sosial

Untuk mengurangi risiko, penting bagi setiap pengguna media sosial untuk memperhatikan pengaturan privasi. Memastikan profil pribadi tidak dapat diakses publik, menghapus data sensitif dari unggahan, dan menggunakan fitur keamanan tambahan seperti autentikasi dua faktor dapat membantu melindungi data pribadi. Selain itu, selalu berhati-hati saat menerima permintaan temannya atau pesan dari akun yang tidak dikenal.

Kesadaran Digital sebagai Kunci Keamanan

Kesadaran akan pentingnya melindungi data pribadi menjadi kunci utama dalam menghindari penyalahgunaan. Dalam setiap unggahan, pertimbangkan apakah informasi tersebut benar-benar perlu dibagikan. Jika tidak, sebaiknya simpan data tersebut di tempat yang aman dan tidak terhubung dengan jaringan publik. Dengan cara ini, setiap individu dapat menurunkan risiko menjadi korban penipuan.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5770733/5-data-pribadi-yang-jangan-dibagikan-di-medsos, without altering the facts of the original article.
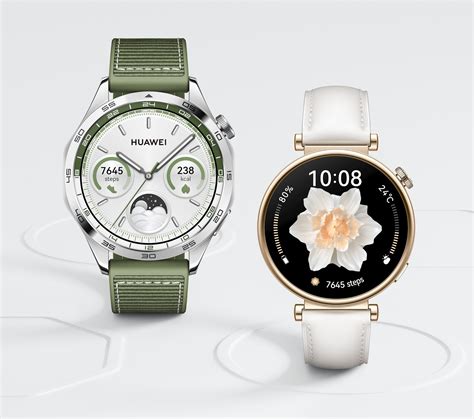
Huawei Watch GT 7 Series Resmi Diluncurkan di Indonesia, Spesifikasi Tangguh dan Fitur Kesehatan yang Bikin Geger Pasar Wearable

Huawei Watch GT 7 Series resmi diluncurkan di Indonesia, menambah koleksi smartwatch berkualitas tinggi dengan fitur kesehatan yang menonjol.

Peluncuran Resmi dan Tanggal Rilis

Huawei Watch GT 7 Series hadir di pasar Indonesia pada 7 Oktober 2026, membawa tiga varian baru: Huawei Watch GT 7 41 mm, Huawei Watch GT 7 46 mm, dan Huawei Watch GT 7 Pro 46 mm. Periode pemesanan awal dimulai pada 30 September dan berakhir 7 Oktober 2026. Hingga 1 Oktober, harga resmi belum diumumkan, menimbulkan antisipasi di kalangan pengguna smartwatch.

Desain dan Layar yang Lebih Canggih

Model 46 mm menampilkan layar AMOLED berukuran 1,47 inci dengan resolusi 466 × 466 piksel dan kecerahan puncak 3.000 nits, sementara varian 41 mm menggunakan layar AMOLED 1,32 inci dengan resolusi yang sama. Kedua ukuran memakai casing stainless steel, menambah daya tahan dan kesan premium. Bobot varian 46 mm sekitar 51,3 gram tanpa tali, sedangkan varian 41 mm berkisar 36,5–37,6 gram tergantung warna.

Fitur Kesehatan yang Ditingkatkan

Huawei Watch GT 7 menonjolkan sensor kesehatan yang lebih canggih. Sistem pemantauan detak jantung, oksigen darah, dan tidur telah diperbarui, memberikan data real‑time yang lebih akurat. Fitur pelacakan olahraga juga diperluas, mendukung berbagai aktivitas seperti lari, bersepeda, dan berenang dengan akurasi tinggi.

Daya Tahan Baterai yang Mengagumkan

Varian tertentu dari Watch GT 7 dapat bertahan hingga 21 hari pada penggunaan ringan, menandai peningkatan signifikan dibandingkan generasi sebelumnya. Pengguna dapat mengandalkan smartwatch ini untuk aktivitas sehari‑hari tanpa harus sering mengisi daya, memudahkan rutinitas yang sibuk.

Pengalaman Navigasi yang Lebih Baik

Dengan pembaruan sistem navigasi, Watch GT 7 menawarkan peta offline yang lebih detail serta petunjuk arah real‑time. Fitur ini sangat membantu bagi pengguna yang sering bepergian, baik di kota maupun di luar kota, memastikan mereka tetap terhubung dengan lingkungan sekitar.

Varian Pro: Tambahan Fitur Eksklusif

Huawei Watch GT 7 Pro 46 mm hadir dengan fitur tambahan yang lebih eksklusif. Walaupun spesifikasi layarnya sama dengan varian standar 46 mm, Pro menawarkan sensor tambahan dan kemampuan pelacakan kesehatan yang lebih mendalam. Pengguna yang mencari smartwatch dengan performa tinggi akan menemukan nilai tambah di sini.

Reaksi Pasar dan Potensi Dampak

Peluncuran ini menambah kompetisi di segmen smartwatch premium di Indonesia. Dengan fitur kesehatan yang kuat dan daya tahan baterai yang lama, Huawei Watch GT 7 Series dapat menarik konsumen yang mengutamakan keandalan dan fungsionalitas. Selain itu, harga yang belum diumumkan membuat pasar menunggu, menimbulkan spekulasi mengenai posisi harga relatif terhadap pesaing seperti Apple Watch dan Samsung Galaxy Watch.

Kesimpulan

Huawei Watch GT 7 Series memperkenalkan kombinasi desain elegan, layar AMOLED berkualitas tinggi, serta fitur kesehatan dan navigasi yang lebih maju. Daya tahan baterai 21 hari pada varian tertentu menambah nilai praktis bagi pengguna aktif. Dengan peluncuran di Indonesia pada 7 Oktober 2026, smartwatch ini siap menjadi pilihan utama bagi mereka yang mencari perangkat wearable yang andal dan inovatif.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5770866/huawei-watch-gt-7-series-rilis-di-indonesia-ini-spesifikasinya, without altering the facts of the original article.
Kisah Nyata Seorang Mahasiswa Terjebak Deepfake, Bagaimana Ia Mengidentifikasi dan Menghadapi Penipuan Digital

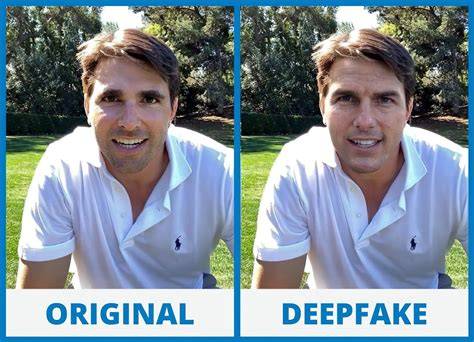
Deepfake telah menjadi perbincangan hangat di era digital, memicu kekhawatiran tentang keamanan dan kepercayaan informasi. Seorang mahasiswa, yang akan kita kenal sebagai Arif, menjadi contoh nyata bagaimana konten deepfake dapat menjerat individu dalam lingkup penipuan digital. Perjalanan Arif mengungkapkan bagaimana ia mengidentifikasi dan menghadapi ancaman ini, sekaligus menyoroti dampak luas yang ditimbulkan oleh teknologi manipulasi ini.

Awal Mula Kecurigaan: Video yang Tidak Boleh Ada

Semua bermula ketika Arif menerima pesan video dari seseorang yang mengaku sebagai teman lama. Video tersebut menampilkan Arif sedang berdiri di depan kampus, terlihat sedang berbicara tentang rencana akademis. Namun, ketika Arif menonton ulang, ia melihat detail wajah yang tidak konsisten: mata yang tampak menempel lebih dekat, gerakan bibir yang berbeda, dan suara yang terdengar lebih keras daripada biasanya. Meskipun terlihat nyata, video tersebut menciptakan ketidaknyamanan yang mendalam bagi Arif.

Arif, yang sebelumnya tidak memiliki latar belakang teknis, memutuskan untuk memeriksa lebih lanjut. Ia mencari tanda-tanda manipulasi digital, mulai dari perbedaan pencahayaan, bayangan yang tidak sejalan, hingga ketidaksesuaian antara gerakan wajah dan suara. Setelah beberapa kali meneliti, ia menyadari bahwa video tersebut merupakan contoh deepfake yang disusun dengan kecerdasan buatan dan machine learning.

Deepfake: Teknologi di Balik Penipuan

Deepfake, istilah yang semakin dikenal, merujuk pada konten berupa gambar, video, atau audio yang dihasilkan atau dimanipulasi menggunakan kecerdasan buatan. Teknologi ini mampu mengubah wajah seseorang, meniru suara, atau menampilkan tindakan yang sebenarnya tidak pernah dilakukan. Kemampuan yang semakin canggih membuat deepfake tidak mudah dikenali hanya dengan pandangan sekilas.

Penelitian menunjukkan bahwa manusia masih mengalami kesulitan dalam membedakan konten buatan AI dari konten asli. Hal ini menambah kompleksitas dalam mengidentifikasi deepfake, karena tidak ada indikator visual yang jelas dan konsisten. Dalam konteks penipuan, deepfake dapat dimanfaatkan untuk membuat profil palsu, tiruan suara, dokumen identitas, dan video yang menampilkan seseorang melakukan tindakan tertentu.

Arif Menghadapi Penipuan: Langkah-Langkah Identifikasi

Setelah menyadari bahwa video tersebut adalah deepfake, Arif mengambil langkah-langkah konkret untuk melindungi diri dan memeriksa keaslian informasi. Pertama, ia mengonfirmasi sumber video melalui pesan langsung, menanyakan kapan dan di mana video tersebut direkam. Kedua, ia memanfaatkan alat deteksi deepfake yang tersedia secara online, meskipun tidak semua alat dapat memberikan hasil akurat.

Arif juga memeriksa metadata video, yang sering kali menunjukkan waktu pembuatan, perangkat yang digunakan, dan lokasi. Metadata tersebut membantu menilai apakah video tersebut konsisten dengan klaim pengirim. Selain itu, ia meminta teman sekelasnya untuk memeriksa video tersebut secara independen, mengingat adanya kemungkinan bahwa video tersebut dapat diproduksi oleh pihak ketiga.

Dampak Penipuan Digital: Lebih dari Sekadar Kebingungan

Penipuan yang menggunakan deepfake tidak hanya menimbulkan kebingungan pribadi bagi korban, tetapi juga dapat memicu dampak sosial dan psikologis yang lebih luas. Ketidakpastian tentang apa yang nyata dan apa yang tidak dapat merusak kepercayaan antar individu, serta menimbulkan rasa takut akan keamanan data pribadi. Dalam konteks akademik, hal ini dapat mempengaruhi reputasi seseorang, memicu tuduhan palsu, atau bahkan mengakibatkan tindakan disipliner.

Menurut laporan FBI mengenai kejahatan internet 2025, terdapat 22.364 pengaduan yang melibatkan AI dengan kerugian hampir 893 juta dolar AS. Data ini menegaskan bahwa penggunaan deepfake dalam modus penipuan tidak hanya bersifat individual, tetapi juga dapat berdampak signifikan pada ekonomi dan keamanan nasional.

Strategi Pencegahan: Edukasi dan Kewaspadaan

Untuk mengatasi ancaman ini, penting bagi masyarakat, khususnya generasi muda, untuk meningkatkan literasi digital. Edukasi tentang cara mengenali tanda-tanda manipulasi, penggunaan alat verifikasi, dan pemahaman tentang bagaimana AI dapat memanipulasi media menjadi kunci. Selain itu, institusi pendidikan perlu menyediakan sumber daya bagi mahasiswa untuk melaporkan dan menangani kasus deepfake.

Arif, setelah melalui pengalaman ini, menjadi advokat untuk kesadaran akan deepfake. Ia mengadakan workshop di kampusnya, mengajak teman-teman untuk belajar menggunakan alat deteksi, serta menekankan pentingnya verifikasi dua langkah sebelum mempercayai konten digital. Dengan pendekatan ini, Arif berharap dapat meminimalisir risiko penipuan digital bagi rekan-rekannya.

Kesimpulan: Menjadi Agen Perubahan dalam Era Deepfake

Deepfake menempatkan kita di persimpangan antara kemajuan teknologi dan risiko keamanan. Seperti yang dialami Arif, penipuan digital dapat menjerat individu tanpa mereka sadari. Namun, dengan pengetahuan yang tepat, kewaspadaan, dan kolaborasi komunitas, kita dapat mengurangi dampak negatifnya. Masyarakat yang teredukasi tentang cara mengidentifikasi deepfake menjadi pertahanan pertama dalam menghadapi ancaman ini.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5773381/apa-itu-deepfake-dan-bagaimana-cara-mengenalinya, without altering the facts of the original article.
98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

Menelusuri Ancaman Malware di Era Digital

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

98% Aplikasi Berbahaya Tersembunyi di Play Store, Ini Cara Aman Instal Aplikasi Tanpa Terkena Malware

Disclaimer: This article was automatically rewritten by AI based on source: https://www.antaranews.com/berita/5773433/cara-aman-instal-aplikasi-agar-terhindar-dari-malware, without altering the facts of the original article.
Kejutan di Dunia Cyber: Hacker Baik Hati Dihapus, Penggantinya Tak Berpengalaman Membuat Sistem Rentan Lagi

Keputusan Google untuk menghentikan sementara penerimaan laporan kerentanan di program bug bounty mereka menimbulkan sorotan luas dalam dunia keamanan siber. Langkah ini diambil setelah perusahaan menghadapi lonjakan besar laporan otomatis berbasis kecerdasan buatan yang tidak valid, membuat proses penanganan menjadi tidak efektif.

Fokus pada Program Bug Bounty Google Open Source Software Vulnerability Rewards Program

Program Open Source Software Vulnerability Rewards Program (OSS VRP) adalah salah satu inisiatif bug bounty terbesar Google. Melalui program ini, peneliti keamanan di seluruh dunia dapat melaporkan kerentanan pada produk open source Google dan menerima penghargaan. Namun, pada akhir 2026, Google mengumumkan bahwa mereka tidak lagi menerima laporan kerentanan melalui OSS VRP sampai akhir tahun tersebut.

Keputusan ini diumumkan melalui sebuah unggahan resmi yang dikutip dari TechRadar pada Selasa, 6 Oktober 2026. Google menjelaskan bahwa mereka menerima begitu banyak laporan palsu dan tidak relevan, sehingga sulit untuk ditangani secara efisien. Sebagai hasilnya, mereka memutuskan untuk menghentikan sementara seluruh pengajuan laporan.

Alasan di Balik Keputusan Google

Menurut pernyataan Google, kenaikan signifikan dalam laporan otomatis menjadi faktor utama. Banyak laporan tersebut berasal dari sistem otomatis berbasis kecerdasan buatan yang tidak dapat memverifikasi keabsahan kerentanan. Hal ini menyebabkan beban kerja yang tidak proporsional bagi tim keamanan, karena mereka harus menyaring dan menolak laporan yang tidak valid.

Keputusan ini juga dipengaruhi oleh kebutuhan untuk menjaga integritas program bug bounty. Dengan menghentikan sementara penerimaan laporan, Google berharap dapat mengevaluasi ulang proses pelaporan, memperbaiki mekanisme verifikasi, dan mengurangi jumlah laporan palsu di masa depan.

Dampak terhadap Peneliti Keamanan dan Ekosistem Open Source

Penghentian sementara ini tentu saja berdampak pada para peneliti keamanan yang biasanya mengandalkan program bug bounty Google sebagai sumber penghasilan. Namun, Google menegaskan bahwa keputusan ini tidak memengaruhi laporan rantai pasok OSS VRP maupun laporan yang sedang dalam proses. Mereka juga mendorong peneliti untuk mencari alternatif, seperti mengirimkan laporan ke program VRP lainnya atau mengikuti Patch Rewards Program.

Dalam konteks ekosistem open source, keputusan ini menandai langkah penting dalam menjaga kualitas laporan keamanan. Dengan menurunkan jumlah laporan palsu, Google berharap dapat meningkatkan efisiensi penanganan kerentanan dan memperkuat keamanan produk open source mereka.

Reaksi Komunitas Keamanan Siber

Reaksi komunitas keamanan siber cukup beragam. Beberapa pihak memuji inisiatif Google dalam menanggapi masalah laporan otomatis, sementara yang lain menilai bahwa langkah ini dapat memengaruhi kolaborasi antara peneliti dan perusahaan. Namun, sebagian besar sepakat bahwa menjaga kualitas laporan adalah hal yang krusial untuk efektivitas program bug bounty.

Selain itu, keputusan ini menyoroti peran penting kecerdasan buatan dalam proses pelaporan kerentanan. Sementara AI dapat mempercepat deteksi, ia juga dapat menghasilkan laporan yang tidak valid jika tidak diatur dengan benar. Hal ini menjadi pelajaran penting bagi perusahaan teknologi dalam mengintegrasikan AI ke dalam proses keamanan mereka.

Langkah Selanjutnya bagi Google dan Peneliti

Google akan menggunakan periode jeda ini untuk mengevaluasi kembali proses pelaporan dan mencari solusi agar program bug bounty dapat berjalan lebih efektif. Meskipun belum ada detail spesifik tentang perubahan yang akan dilakukan, perusahaan menekankan bahwa mereka akan terus mendengarkan umpan balik dari peneliti keamanan.

Peneliti keamanan diharapkan dapat memanfaatkan waktu ini untuk menyesuaikan diri dengan perubahan. Mereka dapat mempersiapkan diri untuk mengirimkan laporan melalui program alternatif yang lebih terstruktur atau menyesuaikan metode pelaporan mereka agar lebih sesuai dengan standar baru yang mungkin akan diperkenalkan.

Kesimpulan: Tantangan dan Peluang dalam Era Keamanan Siber

Keputusan Google untuk menghentikan sementara penerimaan laporan di program bug bounty mereka menyoroti tantangan yang dihadapi oleh perusahaan teknologi dalam menjaga kualitas laporan keamanan. Dengan menghadapi lonjakan laporan otomatis yang tidak valid, Google menunjukkan komitmen untuk memperbaiki proses dan melindungi integritas program bug bounty.

Bagaimanapun, langkah ini juga membuka peluang bagi peneliti keamanan untuk beradaptasi dan memperkuat kolaborasi dengan perusahaan teknologi. Dengan mekanisme pelaporan yang lebih terstruktur, diharapkan dapat meningkatkan efisiensi penanganan kerentanan dan memperkuat keamanan produk open source secara keseluruhan.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.cnbcindonesia.com/tech/20261006172255-37-773862/kerjaan-hacker-baik-hati-direbut-penggantinya-tak-becus, without altering the facts of the original article.
Terungkap! Karyawan Pakai ChatGPT di Kantor, Tanda-tanda Kecurigaan Mulai Muncul dan Manajemen Siap Bertindak

ChatGPT, platform generative AI yang kini menjadi sorotan industri, telah memunculkan dinamika baru di lingkungan kerja. Seiring dengan adopsinya yang meluas, muncul tanda-tanda kecurigaan dan persiapan tindakan dari manajemen perusahaan. Artikel ini menggali kronologi, implikasi, dan potensi dampak kebijakan terbaru OpenAI terhadap penggunaan ChatGPT di kantor.

Pengantar: Perkembangan ChatGPT di Tempat Kerja

Sejak peluncurannya, ChatGPT telah diintegrasikan ke dalam berbagai alur kerja, mulai dari drafting email hingga pembuatan kode. Di kantor, karyawan sering memanfaatkan ChatGPT untuk meningkatkan produktivitas, menghemat waktu, dan menghasilkan ide-ide kreatif. Namun, seiring dengan manfaatnya, muncul pertanyaan tentang transparansi dan kepatuhan regulasi, khususnya di wilayah Uni Eropa.

Perubahan OpenAI: Watermark Tersembunyi untuk Teks AI

OpenAI mengumumkan bahwa hasil teks yang dihasilkan oleh ChatGPT dan Codex akan dilengkapi watermark yang tidak terlihat. Penambahan ini khusus untuk pengguna di wilayah Uni Eropa, sejalan dengan regulasi AI yang diberlakukan pada 2 Agustus 2026. Regulasi tersebut mensyaratkan setiap konten yang dihasilkan oleh AI harus memiliki penanda khusus agar dapat teridentifikasi. Watermark ini akan mulai diterapkan dalam beberapa minggu ke depan pada produk-produk OpenAI.

Menurut laporan Tech Crunch pada Selasa, 6 Oktober 2026, semua pengguna yang memenuhi syarat di semua paket OpenAI akan terpengaruh. Pihak pengembang dapat mengaktifkan fitur ini sejak sekarang, namun secara default akan dimatikan. OpenAI menegaskan bahwa penerapan watermark tidak akan bersifat global; hanya berlaku di wilayah yang tunduk pada regulasi Eropa. Watermark tersebut tidak terlihat oleh pembaca, namun dirancang agar dapat dideteksi oleh detektor khusus. Teknik ini disebut textGrain, dan laporan teknisnya disusun bersama peneliti dari Universitas Pennsylvania dan Yale.

TextGrain bekerja dengan mengurutkan prediksi kata menjadi satu kalimat, lalu menanamkan kode rahasia yang dapat diidentifikasi oleh sistem deteksi. Dengan demikian, setiap teks yang disalin ke tempat lain tetap memuat watermark, menjaga integritas dan kepatuhan terhadap kebijakan AI.

Reaksi Karyawan dan Manajemen: Kecurigaan Menjadi Realitas

Di dalam kantor, penggunaan ChatGPT yang kini dilengkapi watermark tersembunyi menimbulkan pertanyaan bagi karyawan. Beberapa di antaranya khawatir bahwa penggunaan AI tanpa label resmi dapat menimbulkan konflik etika dan hukum. Manajemen, di sisi lain, memandang watermark ini sebagai alat untuk memantau dan memastikan kepatuhan terhadap kebijakan internal serta regulasi eksternal.

Sejumlah karyawan melaporkan bahwa mereka tidak menyadari adanya watermark pada teks yang dihasilkan. Karena watermark tidak terlihat, mereka tidak dapat secara langsung memverifikasi bahwa konten tersebut berasal dari AI. Hal ini menambah lapisan ketidakpastian, terutama ketika dokumen penting atau publikasi perusahaan perlu menegaskan keaslian sumbernya.

Manajemen mulai menyiapkan prosedur audit internal untuk menilai penggunaan ChatGPT. Mereka mempertimbangkan untuk mengimplementasikan pelatihan bagi karyawan tentang cara mengidentifikasi teks AI dan memahami implikasi hukum terkait. Selain itu, beberapa unit telah diminta untuk meninjau kembali kebijakan penggunaan AI, menyesuaikan dengan persyaratan watermark dan regulasi Eropa.

Dampak Regulasi dan Praktik Bisnis

Penambahan watermark pada hasil teks AI membawa dampak signifikan bagi praktik bisnis. Perusahaan yang beroperasi di Eropa kini harus memastikan bahwa setiap konten yang dihasilkan oleh AI mematuhi standar watermark. Kegagalan dalam mematuhi dapat menimbulkan sanksi, reputasi buruk, dan potensi litigasi.

Selain itu, watermark dapat mempengaruhi alur kerja kreatif. Karyawan yang bergantung pada ChatGPT untuk brainstorming atau drafting dokumen kini harus memperhatikan bahwa setiap output akan menandai asal usul AI. Meskipun watermark tidak terlihat, sistem deteksi dapat menandai konten tersebut, memicu audit internal atau eksternal jika diperlukan.

Perusahaan juga harus menyesuaikan kebijakan privasi dan keamanan data. Karena watermark menandai teks secara permanen, perusahaan harus memastikan bahwa data sensitif tidak disimpan dalam format yang dapat diidentifikasi sebagai hasil AI tanpa persetujuan. Ini menambah lapisan kompleksitas dalam manajemen data, terutama bagi organisasi yang beroperasi di banyak yurisdiksi.

Strategi Adaptasi: Menyelaraskan Teknologi dan Kepatuhan

Untuk mengatasi tantangan ini, banyak perusahaan mulai mengembangkan kebijakan internal yang lebih ketat. Salah satu pendekatan adalah memanfaatkan modul deteksi watermark yang disediakan oleh OpenAI. Dengan mengintegrasikan detektor ini ke dalam sistem manajemen dokumen, perusahaan dapat secara otomatis menandai dan memverifikasi konten AI sebelum dipublikasikan.

Selain itu, pelatihan karyawan menjadi prioritas. Manajemen mengadakan sesi edukasi tentang etika AI, regulasi Eropa, dan cara memanfaatkan watermark. Karyawan diajarkan untuk mengidentifikasi teks AI, memahami batasan penggunaan, dan melaporkan setiap ketidaksesuaian kepada departemen kepatuhan.

Beberapa perusahaan juga meninjau ulang alur kerja kreatif. Mereka mempertimbangkan penggunaan ChatGPT sebagai alat bantu, bukan pengganti, sehingga output akhir masih memerlukan verifikasi manusia. Dengan demikian, watermark berfungsi sebagai indikator, bukan penghalang, terhadap integritas konten.

Kesimpulan: Menavigasi Era AI dengan Transparansi dan Kepatuhan

Penggunaan ChatGPT di kantor telah membuka pintu bagi efisiensi dan inovasi, namun juga menuntut perhatian serius terhadap regulasi dan transparansi. Penambahan watermark tersembunyi oleh OpenAI, khusus untuk wilayah Eropa, menandai langkah penting dalam memastikan kepatuhan terhadap aturan AI yang baru diberlakukan. Karyawan dan manajemen kini berada di persimpangan antara manfaat teknologi dan tanggung jawab hukum.

Dengan strategi adaptasi yang melibatkan pelatihan, audit internal, dan integrasi teknologi deteksi, perusahaan dapat memanfaatkan ChatGPT secara optimal sambil menjaga integritas dan kepatuhan. Meskipun watermark tidak terlihat, keberadaannya menjadi sinyal penting bahwa setiap teks yang dihasilkan AI harus diperlakukan dengan hati

Disclaimer: This article was automatically rewritten by AI based on source: https://www.cnbcindonesia.com/tech/20261006152223-37-773814/awas-ketahuan-kerja-pakai-chatgpt-sekarang-tandanya-terlihat-jelas, without altering the facts of the original article.
China Luncurkan Senjata Laser Pembasmi Nyamuk, Harga Mulai Rp 18 Juta, Solusi Teknologi Tinggi Atasi Wabah Penyakit Vektor

China telah mengumumkan peluncuran senjata laser pembasmi nyamuk, sebuah inovasi yang menandai langkah maju dalam pengendalian vektor penyakit. Perangkat ini, yang dikembangkan oleh startup Photon Matrix Lab di Changzhou, Provinsi Jiangsu, menawarkan solusi teknologi tinggi dengan harga mulai Rp 18 juta, menjanjikan potensi revolusi dalam upaya pencegahan wabah penyakit menular yang disebarkan oleh nyamuk.

Pengembangan Teknologi Laser dan LiDAR

Photon Matrix Lab memanfaatkan kombinasi teknologi LiDAR (Light Detection and Ranging) dan laser untuk mendeteksi serta mengusir nyamuk. LiDAR berpresisi tinggi memindai lingkungan secara real-time, memungkinkan sistem untuk menilai posisi nyamuk dengan akurasi tinggi. Setelah deteksi, sudut laser disesuaikan secara otomatis untuk menargetkan nyamuk tersebut. Teknologi ini juga dilengkapi dengan kemampuan diferensiasi, sehingga dapat membedakan nyamuk dari serangga lain seperti kupu-kupu, sehingga laser tidak menargetkan serangga secara sembarangan.

Selain itu, perangkat ini dapat mengenali manusia atau hewan berukuran besar. Jika objek tersebut masuk dalam jarak tertentu, sistem secara otomatis menghentikan operasi laser, memastikan keamanan pengguna dan lingkungan sekitar. Inovasi ini menandai transisi dari prototipe laboratorium ke produk yang dapat diproduksi secara massal.

Sejarah dan Pendanaan

Teknologi untuk menangkap nyamuk menggunakan laser telah terbukti di laboratorium selama bertahun-tahun, namun sebelumnya masih sebatas penelitian. Photon Matrix Lab memanfaatkan platform crowdfunding di Amerika Serikat untuk menggalang dana, menargetkan US$20.000. Kampanye tersebut menjadi viral dan berhasil mengumpulkan lebih dari US$2,8 juta. Meski demikian, produksi produk baru ini baru dapat dimulai sekitar tiga tahun kemudian, pada bulan Agustus, menandai tonggak penting dalam perjalanan pengembangan teknologi ini.

Harga dan Aksesibilitas

Harga mulai Rp 18 juta menandai titik masuk yang relatif terjangkau bagi konsumen individu maupun institusi. Dengan harga tersebut, perangkat ini dapat menjadi alternatif yang lebih ekonomis dibandingkan metode tradisional seperti penggunaan insektisida kimia. Selain itu, biaya operasional yang rendah dan tidak memerlukan bahan kimia berbahaya membuatnya menarik bagi daerah-daerah yang memiliki keterbatasan sumber daya.

Potensi Dampak Terhadap Kesehatan Masyarakat

Nyamuk adalah vektor utama penyakit seperti demam berdarah, dengue, zika, dan chikungunya. Pengendalian nyamuk dengan laser menawarkan pendekatan non-chemikal yang dapat mengurangi paparan bahan kimia berbahaya bagi manusia dan lingkungan. Dengan kemampuan deteksi yang presisi, laser dapat menargetkan nyamuk secara selektif, sehingga mengurangi risiko kerusakan pada serangga lain yang memiliki peran ekologis penting.

Selain itu, sistem ini dapat beroperasi secara otomatis di lingkungan perkotaan maupun pedesaan. Dengan integrasi teknologi LiDAR, perangkat dapat menyesuaikan diri dengan perubahan lingkungan secara real-time, menjadikannya solusi adaptif untuk kondisi yang berubah-ubah. Keunggulan lain adalah tidak memerlukan tenaga manusia secara langsung, sehingga dapat meningkatkan efisiensi dan mengurangi risiko kesalahan manusia dalam proses pengendalian.

Keamanan dan Etika Penggunaan

Keamanan pengguna menjadi prioritas utama. Sistem yang mampu mengenali manusia dan hewan berukuran besar serta menghentikan operasi laser ketika objek tersebut mendekat, mengurangi risiko cedera. Namun, penggunaan teknologi laser pada skala besar masih memerlukan regulasi dan pengawasan yang ketat. Pemerintah dan lembaga kesehatan harus memastikan bahwa standar keselamatan terpenuhi sebelum perangkat ini diadopsi secara luas.

Implementasi di Skala Besar

Untuk mengimplementasikan perangkat ini di skala besar, diperlukan infrastruktur pendukung, seperti jaringan listrik stabil dan sistem pemeliharaan rutin. Pemerintah daerah dapat mempertimbangkan kolaborasi dengan sektor swasta untuk memfasilitasi distribusi dan pelatihan penggunaan. Selain itu, integrasi dengan sistem pemantauan kesehatan masyarakat dapat memperkuat respons terhadap wabah penyakit.

Kesimpulan

Peluncuran senjata laser pembasmi nyamuk oleh Photon Matrix Lab menandai tonggak penting dalam upaya pengendalian vektor penyakit. Dengan harga mulai Rp 18 juta, teknologi ini menawarkan solusi yang terjangkau, aman, dan efisien. Kombinasi LiDAR dan laser memberikan keunggulan dalam deteksi dan target selektif, sementara fitur keamanan memastikan penggunaan yang aman bagi manusia dan lingkungan. Implementasi yang luas memerlukan kerjasama antara pemerintah, sektor swasta, dan masyarakat untuk mencapai dampak maksimal dalam pencegahan penyakit menular.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.cnbcindonesia.com/tech/20261007071327-37-773923/china-bikin-senjata-laser-pembasmi-nyamuk-harga-mulai-rp-18-juta, without altering the facts of the original article.

Google Turunkan Sementara Program Bug Bounty Setelah Gelombang Laporan AI Menggempur, Pakar Prediksi Dampak Besar pada Keamanan Siber Global

Google menurunkan sementara program Bug Bounty setelah gelombang laporan AI menggempur keamanan open source. Program yang dimaksud, Open Source Software Vulnerability Rewards Program (OSS VRP), berfokus pada proyek-proyek open source Google seperti Go, Angular, Fuchsia, dan kode FOSS lainnya. Dengan mengakhiri penerimaan laporan baru sejak 1 Oktober 2026, Google menanggapi lonjakan laporan yang dihasilkan oleh teknologi AI generatif, yang menimbulkan beban besar bagi tim peninjau bug dan menurunkan kualitas pelaporan.

Perubahan Langkah Google Terhadap OSS VRP

OSS VRP dirancang untuk mendorong peneliti keamanan dan pengembang independen melaporkan kelemahan pada kode sumber terbuka Google. Setiap laporan yang diverifikasi dan valid berpotensi menghasilkan hadiah finansial bagi pelapor. Namun, dalam beberapa bulan terakhir, volume laporan yang masuk meningkat drastis karena banyaknya AI generatif yang mampu menghasilkan laporan secara otomatis. Google tidak menyebutkan secara spesifik berapa jumlah laporan yang diterima, namun karyawan perusahaan mengakui bahwa mereka kewalahan meninjau setiap entri.

Selain volume, kualitas laporan yang dihasilkan AI juga menurun. Mayoritas laporan dikatakan “slop”, istilah yang menandakan konten buatan AI dengan kualitas rendah atau tidak berguna. Beberapa laporan bahkan mengandung informasi tidak valid, serta menyatakan adanya kerentanan yang sebenarnya tidak ada. Akibatnya, proses verifikasi menjadi lebih lama dan memakan sumber daya manusia yang terbatas.

Untuk mengatasi masalah tersebut, Google memutuskan untuk menangguhkan penerimaan laporan baru. Keputusan ini berlaku mulai 1 Oktober 2026, sementara laporan yang sudah masuk sebelum tanggal tersebut tetap akan diproses. Perusahaan menekankan bahwa mereka tidak melarang laporan yang dibuat oleh AI, tetapi menilai bahwa situasi saat ini memerlukan penyesuaian prosedur dan alokasi sumber daya.

Alasan di Balik Penangguhan Penerimaan Laporan

Penangguhan ini didorong oleh beberapa faktor penting. Pertama, beban kerja tim peninjau bug meningkat secara signifikan. Setiap laporan memerlukan analisis menyeluruh untuk menentukan validitas dan tingkat risiko. Dengan volume yang tinggi, proses ini menjadi tidak efisien, meningkatkan kemungkinan bahwa laporan penting bisa terlewat atau ditunda.

Kedua, kualitas laporan yang buruk menimbulkan risiko keamanan tambahan. Laporan yang mengandung data tidak valid atau klaim kerentanan palsu dapat menyesatkan tim keamanan, mengakibatkan alokasi sumber daya pada isu yang tidak relevan. Hal ini dapat memperlambat penanganan kerentanan nyata, yang berpotensi menurunkan kepercayaan komunitas keamanan terhadap program OSS VRP.

Ketiga, penggunaan AI generatif dalam pelaporan bug menimbulkan tantangan etis dan teknis. AI dapat dengan cepat menghasilkan laporan yang tampak sah, namun tidak memiliki dasar teknis yang kuat. Ini memaksa Google untuk mempertimbangkan kebijakan baru tentang verifikasi otomatis dan mekanisme filtering untuk memfilter laporan yang dihasilkan oleh AI.

Potensi Dampak Global Terhadap Keamanan Siber

Keputusan Google dapat memicu reaksi di seluruh industri keamanan siber. Program Bug Bounty telah menjadi alat penting bagi organisasi besar untuk memanfaatkan komunitas global peneliti keamanan. Dengan menangguhkan OSS VRP, Google memberi sinyal bahwa kualitas dan validitas laporan lebih penting daripada kuantitas. Hal ini dapat menginspirasi perusahaan lain untuk meninjau ulang kebijakan mereka terhadap laporan yang dihasilkan AI.

Di sisi lain, penangguhan sementara dapat menyebabkan penurunan kecepatan deteksi kerentanan pada proyek open source Google. Meskipun laporan yang sudah masuk tetap diproses, periode tanpa laporan baru dapat menunda identifikasi kelemahan yang mungkin muncul di masa depan. Ini menimbulkan ketidakpastian bagi pengembang yang bergantung pada keamanan proyek open source tersebut.

Secara luas, situasi ini menyoroti tantangan yang dihadapi industri ketika teknologi AI semakin mempermudah pembuatan dokumen teknis. Perusahaan harus menyeimbangkan antara memanfaatkan potensi AI untuk meningkatkan efisiensi dan menjaga integritas proses keamanan. Keputusan Google menekankan pentingnya mekanisme verifikasi yang kuat dan kebijakan yang adaptif terhadap perubahan teknologi.

Respons Komunitas dan Langkah Selanjutnya

Komunitas keamanan siber menanggapi keputusan ini dengan campuran kekhawatiran dan pemahaman. Beberapa pihak menyatakan bahwa penangguhan sementara merupakan langkah bijaksana untuk menjaga kualitas pelaporan. Namun, ada juga yang menilai bahwa perusahaan harus meningkatkan sistem otomatisasi verifikasi untuk mengatasi volume tinggi laporan AI.

Google belum mengumumkan rencana konkret untuk memperbaiki proses verifikasi atau mengintegrasikan teknologi AI dalam evaluasi laporan. Namun, perusahaan dapat diprediksi akan mengevaluasi kebijakan baru yang menekankan verifikasi manual yang lebih ketat, serta mungkin memperkenalkan filter otomatis untuk memfilter laporan yang dihasilkan AI.

Kesimpulan

Dengan menangguhkan penerimaan laporan baru pada OSS VRP, Google menegaskan komitmen terhadap kualitas dan keandalan proses keamanan. Keputusan ini menyoroti dampak signifikan yang ditimbulkan oleh AI generatif dalam industri Bug Bounty, serta kebutuhan akan kebijakan yang adaptif dan mekanisme verifikasi yang kuat. Meskipun penangguhan ini dapat menimbulkan ketidakpastian bagi komunitas keamanan dan pengembang open source, langkah tersebut diharapkan akan memperkuat integritas program dan melindungi keamanan global dari potensi kerentanan yang tidak terverifikasi.

Disclaimer: This article was automatically rewritten by AI based on source: https://www.jagatreview.com/2026/10/google-hentikan-sementara-laporan-bug/, without altering the facts of the original article.