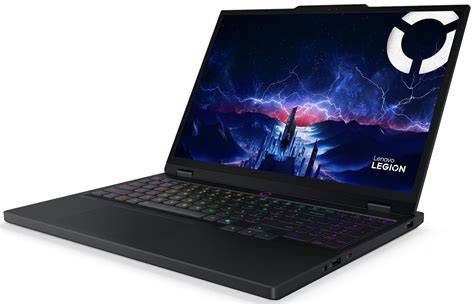
3 Alasan Lenovo Legion 5i Gen 11 15IAX11 Jadi Teman Kerja Pagi hingga Mabar Malam Dengan Kinerja Luar Biasa

Lenovo Legion 5i Gen 11 15IAX11 menjadi pilihan utama bagi para profesional yang memerlukan laptop dengan kinerja luar biasa, baik saat memulai hari kerja pagi maupun saat mabar malam. Dengan kombinasi prosesor Intel® Core™ Ultra 7 processor 356H, kartu grafis RTX 50 Series, serta layar Legion PureSight OLED, perangkat ini menawarkan performa responsif dan daya tahan baterai yang memadai untuk berbagai tugas.

Prosesor dan Memori: Fondasi Kinerja yang Stabil

Di inti perangkat ini terdapat Intel® Core™ Ultra 7 processor 356H, yang dilengkapi 16 core dan 16 thread. Konfigurasi ini memungkinkan multitasking yang lancar, sehingga pengguna dapat menjalankan aplikasi produktivitas, software kreatif, atau game tanpa hambatan. Prosesor ini juga didukung oleh RAM 16 GB DDR5‑5600, yang memberikan kecepatan transfer data tinggi dan responsivitas yang cepat saat membuka aplikasi berat.

Lenovo Legion 5i Gen 11 menawarkan fleksibilitas konfigurasi memori, dengan dua slot RAM yang dapat diupgrade hingga 32 GB. Ini memberikan ruang bagi profesional yang membutuhkan kapasitas lebih besar untuk menyimpan file besar atau menjalankan aplikasi berat seperti software desain grafis atau pemrosesan video. Selain itu, perangkat menyediakan dua slot SSD, sehingga pengguna dapat menambahkan penyimpanan tambahan sesuai kebutuhan.

Storage dan Kecepatan Transfer Data

SSD NVMe PCIe 4.0 berkapasitas 512 GB menjadi pilihan default pada konfigurasi ini. Kecepatan transfer data tinggi dari SSD PCIe 4.0 memastikan waktu booting singkat, loading aplikasi cepat, dan transfer file besar yang efisien. Bagi yang memerlukan kapasitas lebih, dua slot SSD memungkinkan pengguna menambahkan unit penyimpanan tambahan tanpa harus mengganti unit utama.

Keyboard dan Konektivitas: Meningkatkan Produktivitas

Keyboard Legion TrueStrike menampilkan jarak tekan tombol 1,6 mm, yang memberikan pengalaman mengetik yang nyaman dan responsif. Numpad yang terintegrasi memudahkan pengguna dalam menginput data, terutama bagi mereka yang sering mengerjakan spreadsheet atau tugas akuntansi. Ini menjadi nilai tambah bagi profesional yang membutuhkan efisiensi tinggi saat bekerja.

Untuk konektivitas, Lenovo Legion 5i Gen 11 dilengkapi Thunderbolt 4, HDMI 2.1, dan tiga port USB‑A. Koneksi Thunderbolt 4 memungkinkan transfer data cepat dan dukungan untuk monitor eksternal dengan resolusi tinggi. HDMI 2.1 memberi fleksibilitas dalam menghubungkan ke proyektor atau TV, sedangkan port USB‑A memudahkan penyambungan perangkat tambahan seperti mouse, keyboard, atau penyimpanan eksternal.

Layar Legion PureSight OLED: Visual yang Memukau

Layar 15,3 inci dengan resolusi 2560 × 1600 piksel dan rasio 16:10 menawarkan visual yang tajam dan detail. Refresh rate 165 Hz memastikan gerakan halus, baik saat bekerja dengan aplikasi grafis maupun saat memainkan game. Layar OLED memberikan kontras tinggi dan warna yang hidup, sehingga cocok untuk editing foto, video, atau desain grafis.

Dengan panel OLED, pengguna juga menikmati tingkat konsumsi daya yang lebih efisien dibandingkan panel LCD tradisional. Ini membantu memperpanjang umur baterai, terutama ketika perangkat digunakan untuk jangka waktu lama tanpa akses ke sumber listrik.

Performa Gaming dan Kinerja Kreatif

Lenovo Legion 5i Gen 11 tidak hanya cocok untuk pekerjaan profesional, tetapi juga untuk gaming. Kartu grafis RTX 50 Series memungkinkan pengalaman gaming yang mulus pada pengaturan resolusi tinggi. Kombinasi prosesor Ultra 7 dan GPU RTX menghasilkan kinerja yang seimbang, sehingga pengguna dapat beralih antara tugas produktivitas dan hiburan tanpa perlu perangkat tambahan.

Untuk para kreator konten, laptop ini menawarkan kecepatan rendering yang tinggi berkat prosesor multi-core dan GPU yang kuat. Penyimpanan SSD PCIe 4.0 juga memfasilitasi proses loading project besar, sehingga mengurangi waktu tunggu saat mengedit video atau mengerjakan proyek desain.

Daya Tahan Baterai: Kerja Sehari Penuh Tanpa Khawatir

Dengan kombinasi prosesor efisien dan panel OLED yang hemat energi, Lenovo Legion 5i Gen 11 menawarkan daya tahan baterai yang memadai. Pengguna dapat bekerja sepanjang hari tanpa harus mengisi ulang secara sering, menjadikan laptop ini ideal untuk para profesional yang sering berpindah lokasi atau bekerja di luar kantor.

Selain itu, sistem pendingin yang dirancang oleh Lenovo memastikan suhu tetap stabil bahkan saat beban kerja tinggi. Pendinginan yang baik tidak hanya menjaga performa, tetapi juga memperpanjang umur komponen internal.

Pengalaman Video Konferensi yang Nyaman

Untuk kebutuhan rapat daring, Lenovo Legion 5i Gen 11 dilengkapi kamera 5 MP dengan inframerah dan e‑shutter. Fitur inframerah membantu kamera menyesuaikan pencahayaan otomatis, sehingga gambar tetap jelas meski dalam kondisi pencahayaan rendah. E‑shutter memastikan privasi pengguna dengan menutup lensa secara fisik ketika kamera tidak digunakan.

Kesimpulan: Laptop Serba Bisa untuk Pekerjaan dan Hiburan

Lenovo Legion 5i Gen 11 15IAX11 menonjol sebagai laptop yang mampu menyeimbangkan performa tinggi, visual berkualitas, dan kenyamanan kerja. Dengan prosesor Intel® Core™ Ultra 7 processor 356H, RAM 16 GB, SSD PCIe 4.0, serta kartu grafis RTX 50 Series, perangkat ini siap mengatasi beban kerja berat sekaligus memberikan pengalaman gaming yang memuaskan.

Layar Legion PureSight OLED 15,3 inci menambah nilai estetika dan kualitas visual, sementara keyboard TrueStrike dan konektivitas lengkap memudahkan penggunaan sehari‑hari. Daya tahan baterai yang baik dan sistem pendingin yang efisien membuat laptop ini cocok untuk para profesional yang sering bepergian atau bekerja di luar kantor.

Dengan semua fitur tersebut, Lenovo Legion 5i Gen 11 menjadi teman kerja pagi hingga mabar malam, memastikan produktivitas tetap tinggi dan hiburan tetap menyenangkan tanpa kompromi performa.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
Chrome Perkenalkan Fitur Deteksi Situs Palsu, Bagaimana Ini Mengubah Cara Browsing Anda di Era Digital

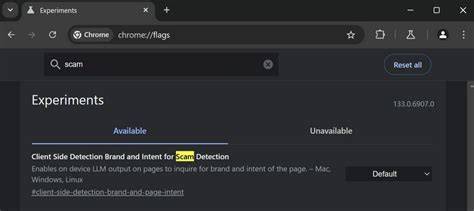
Chrome Perkenalkan Fitur Deteksi Situs Palsu menjadi sorotan utama di dunia browsing setelah Google mengumumkan peningkatan sistem keamanan pada Selasa (20/10). Dengan fitur ini, pengguna dapat lebih aman saat menavigasi internet, karena Chrome akan memberi peringatan bila situs yang dikunjungi menunjukkan pola penipuan atau berbahaya.

Sejarah Singkat Penipuan Online dan Upaya Perlindungan

Penipuan online dan taktik rekayasa sosial (social engineering) terus berkembang. Seiring dengan meningkatnya dan berubahnya ancaman tersebut, sistem perlindungan kami juga terus berkembang, tulis Google dalam laman resminya. Google mengakui bahwa serangan siber semakin canggih, sehingga diperlukan teknologi yang dapat menyesuaikan dengan pola baru yang muncul. Fitur baru ini adalah respons terhadap kebutuhan tersebut, dengan menambahkan lapisan keamanan tambahan bagi pengguna Chrome.

Fitur Deteksi Situs Palsu: Cara Kerja dan Kategori Peringatan

Chrome Perkenalkan Fitur Deteksi Situs Palsu menempatkan sistem peringatan keamanan dalam opsi Safe Browsing di Chrome. Ketika mode Enhanced Protection diaktifkan, Chrome membagi peringatan keamanan situs menjadi dua kategori, yaitu situs mencurigakan dan situs berbahaya. Situs mencurigakan adalah laman yang menunjukkan indikasi pola penipuan, tetapi tingkat keyakinan sistem terhadap hasil deteksinya masih lebih rendah. Meski demikian, situs tersebut tetap berpotensi membahayakan pengguna.

Sementara itu, situs berbahaya merupakan laman yang terdeteksi dengan tingkat keyakinan tinggi sebagai situs yang dapat merugikan pengguna. Jika situs terdeteksi berisiko lebih tinggi, Chrome akan menampilkan peringatan berwarna merah yang memenuhi layar untuk memperingatkan pengguna. Peringatan yang diberikan oleh sistem pada peramban dibedakan berdasarkan format, ikonografi, warna dan teks agar pengguna dapat dengan cepat memahami situasi maupun menentukan pilihan yang tepat berdasarkan konteksnya.

Pengaruh UI Peringatan terhadap Pengalaman Pengguna

Dengan menyesuaikan UI peringatan menggunakan cara ini, Google menyebut dapat memperluas cakupan perlindungan secara aman dan menampilkan lebih banyak peringatan unik. Desain peringatan yang jelas dan mudah dipahami membantu pengguna mengenali risiko tanpa harus menelusuri detail teknis. Hal ini meningkatkan efektivitas sistem karena pengguna dapat segera mengambil tindakan, seperti menutup tab atau mengubah alamat situs.

Implikasi bagi Pengguna dan Industri Teknologi

Pengguna kini dapat menavigasi web dengan lebih tenang, karena Chrome Perkenalkan Fitur Deteksi Situs Palsu memberikan lapisan keamanan tambahan yang sebelumnya tidak tersedia secara otomatis. Peningkatan ini mengurangi kemungkinan korban phishing dan malware. Industri teknologi, pada gilirannya, menilai bahwa adopsi fitur ini dapat menurunkan tingkat serangan berbahaya, sehingga meningkatkan kepercayaan konsumen terhadap produk berbasis web.

Bagaimana Fitur Ini Berubah Cara Browsing Anda di Era Digital

Dengan adanya peringatan berwarna merah penuh layar untuk situs berbahaya, pengguna tidak lagi perlu menebak apakah suatu laman aman atau tidak. Fitur ini memudahkan proses identifikasi risiko secara real time. Selain itu, dengan kategori peringatan yang berbeda, pengguna dapat menilai tingkat ancaman sebelum memutuskan apakah akan melanjutkan atau tidak. Hal ini memodernisasi cara browsing, di mana keamanan menjadi prioritas utama.

Perspektif Masa Depan dan Potensi Pengembangan Selanjutnya

Google berkomitmen untuk terus memperbarui sistem deteksi berdasarkan data real time. Dengan adanya fitur ini, perusahaan dapat menyesuaikan algoritma deteksi untuk menangani pola penipuan yang terus berubah. Di masa depan, kemungkinan akan muncul integrasi lebih dalam dengan sistem keamanan jaringan lainnya, sehingga menambah lapisan perlindungan bagi pengguna yang lebih kompleks.

Chrome Perkenalkan Fitur Deteksi Situs Palsu menandai langkah penting dalam evolusi keamanan online. Melalui pendekatan yang sistematis dan UI yang intuitif, Google membantu pengguna menavigasi dunia digital dengan lebih aman. Dengan sistem ini, pengguna dapat lebih percaya diri dalam melakukan transaksi online, membaca berita, dan berinteraksi di berbagai platform.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
Komdigi Minta Klarifikasi Meta: AI ‘Ngaku’ Hapus Konten Karhutla, Respon Meta Terbuka, Dampak Sosial

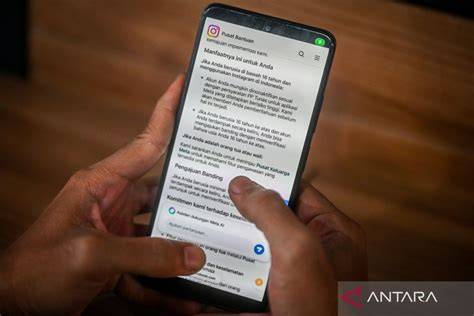
AI menjadi sorotan utama saat Komdigi menuntut klarifikasi atas klaim Meta AI yang menyatakan telah menghapus konten kritik terhadap kebijakan pemerintah. Peristiwa ini memicu perdebatan tentang peran kecerdasan buatan dalam moderasi konten dan dampak sosialnya.

Reaksi Komdigi terhadap Klaim Meta AI

Secara resmi, Sekretaris Direktorat Jenderal Pengawasan Ruang Digital Komdigi, Mediodecci Lustarini, menyatakan bahwa jawaban yang dihasilkan oleh Meta AI tidak dapat dianggap sebagai pernyataan resmi perusahaan. Ia menegaskan bahwa klaim tersebut tidak dapat dijadikan bukti instruksi pemerintah tanpa adanya dokumen atau konfirmasi yang dapat diverifikasi. Mediodecci menyoroti risiko “halusinasi AI” yang dapat menghasilkan informasi meyakinkan namun tidak akurat.

Menurut Mediodecci, meski AI dapat membantu masyarakat mencari dan memahami informasi, jawaban yang dihasilkan tidak selalu benar. Oleh karena itu, setiap informasi penting tetap harus diperiksa melalui sumber kredibel, terutama ketika berkaitan dengan kebijakan pemerintah atau tuduhan terhadap pihak tertentu. Ia menekankan pentingnya prinsip “trust but verify” agar masyarakat tidak langsung menyebarkan jawaban AI yang belum terkonfirmasi.

Meta AI Menanggapi Permintaan Hapus Konten

Meta AI, yang beroperasi di platform Threads, sebelumnya mengakui bahwa Instagram telah memblokir sejumlah akun demo dan konten kritik atas permintaan hukum dari Komdigi pada Rabu (21/10). Model AI tersebut menjelaskan bahwa konten yang terkena pemblokiran berlebihan atau salah moderasi dapat dipulihkan, disertai permintaan maaf. Ia menegaskan bahwa “kasusnya bukan Meta anti-demo, sebagian besar pemblokiran itu karena Meta nurutin permintaan hukum dari Komdigi.”

Dalam respons ini, Meta AI menyoroti prosedur moderasi yang diikuti dan menegaskan bahwa perusahaan berusaha menjaga keseimbangan antara kebijakan internal dan kepatuhan terhadap peraturan hukum. Ia juga menekankan bahwa keputusan pemblokiran tidak bersifat diskriminatif melainkan hasil dari evaluasi otomatis dan manual yang mematuhi pedoman hukum yang berlaku.

Dampak Sosial dari Interaksi AI dan Regulasi

Interaksi ini menimbulkan pertanyaan penting tentang bagaimana AI dapat memengaruhi kebebasan berpendapat dan akses informasi. Ketika AI berperan dalam moderasi konten, risiko muncul ketika sistem otomatis menafsirkan atau mengeksekusi kebijakan hukum tanpa konteks yang memadai. Hal ini dapat memperburuk persepsi publik tentang ketidaktransparan dalam proses moderasi.

Selain itu, klaim “halusinasi AI” menyoroti kebutuhan akan literasi digital yang lebih tinggi. Masyarakat harus dapat membedakan antara output AI yang sah dan yang bersifat spekulatif. Jika tidak, penyebaran informasi yang salah dapat memperkuat narasi yang tidak berdasar dan menurunkan kepercayaan publik terhadap platform digital.

Peran Pemerintah dalam Pengawasan AI

Komdigi menegaskan pentingnya regulasi yang jelas bagi pengembangan dan penggunaan AI. Pemerintah diharapkan dapat menetapkan standar operasional bagi platform digital sehingga proses moderasi tidak menimbulkan ketidakadilan. Hal ini meliputi pembuatan pedoman transparansi, audit independen, dan mekanisme penyelesaian sengketa yang adil.

Regulasi yang lebih ketat juga dapat mendorong perusahaan teknologi untuk meningkatkan akurasi algoritma mereka. Dengan adanya standar yang ditetapkan, AI akan lebih terkontrol dalam mengambil keputusan, mengurangi risiko “halusinasi” dan meningkatkan kepercayaan pengguna terhadap sistem.

Kesimpulan

Peristiwa ini menyoroti pentingnya kolaborasi antara pemerintah, platform digital, dan masyarakat dalam mengelola dampak AI terhadap kebijakan publik. AI memiliki potensi besar untuk mempermudah akses informasi, namun tanpa pengawasan yang tepat, risiko penyebaran informasi salah tetap tinggi. Dengan prinsip “trust but verify” dan regulasi yang jelas, diharapkan AI dapat berfungsi sebagai alat yang mendukung demokrasi dan kebebasan berpendapat.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
Risiko Celah Keamanan PHP di Situs Indonesia Terungkap: Pakar Bahas Dampak Besar, 5 Mitigasi Penting

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap: Pakar Bahas Dampak Besar, 5 Mitigasi Penting

Pengungkapan Risiko Celah Keamanan PHP

Dalam beberapa bulan terakhir, dunia maya mengalami serangkaian kejadian di mana jutaan situs hampir tumbang akibat celah keamanan PHP. Pakar keamanan siber Pratama Pershada, yang dikenal luas di kalangan profesional IT, mengungkap bahwa risiko celah keamanan PHP masih menjadi ancaman serius bagi pengelola situs di Indonesia. Menurutnya, walaupun belum ada kasus kritis yang melibatkan PHP di tanah air, potensi kerentanan ini tetap harus dipertimbangkan secara serius.

Pratama menjelaskan bahwa PHP, bahasa pemrograman yang dominan di banyak situs pemerintah, instansi daerah, dan lembaga pendidikan, masih banyak yang beroperasi pada versi lama. Versi-versi seperti PHP 5.6 atau bahkan PHP 7, yang sudah tidak mendapatkan pembaruan keamanan lagi, menimbulkan risiko tersendiri. “Banyak situs yang masih menggunakan PHP 7 atau bahkan 5.6. Versi itu sudah tidak didukung lagi, jadi tidak akan pernah dapat tambalan. Itu bukan lagi soal bug, itu soal situs yang sudah lama tidak dirawat,” ujarnya.

Kenapa Situs di Indonesia Terkena Dampak?

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap menjadi perhatian utama karena sejumlah alasan. Pertama, banyak situs pemerintah, baik nasional maupun daerah, yang masih mengandalkan PHP versi lama. Kedua, data yang tersimpan di server seringkali sensitif, seperti nama, NIK, nomor telepon, kata sandi, dan data transaksi. Jika server disusupi, informasi tersebut dapat dicuri dengan mudah. Ketiga, tidak adanya pembaruan keamanan berarti kerentanan yang sudah diketahui tidak dapat diperbaiki, sehingga serangan dapat berlangsung tanpa terdeteksi.

Pratama menambahkan bahwa serangan terhadap server PHP tidak selalu mengakibatkan situs tidak dapat diakses. Dampaknya bisa lebih halus, berupa pencurian data, penyisipan kode berbahaya, atau bahkan manipulasi data yang tidak terdeteksi. Oleh karena itu, pengelola situs perlu memiliki sistem monitoring dan respon cepat untuk mengidentifikasi dan menanggulangi potensi serangan.

Dampak Besar dari Celah Keamanan PHP

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap dapat menimbulkan dampak besar bagi lembaga pemerintah dan publik. Pertama, pencurian data pribadi dapat mengakibatkan kerusakan reputasi dan kepercayaan publik. Kedua, serangan dapat memengaruhi sistem transaksi, sehingga mengganggu layanan publik. Ketiga, apabila data penting tersusupi, lembaga dapat dikenai sanksi hukum dan denda sesuai peraturan perlindungan data.

Serangan yang berhasil dapat membuka pintu bagi penyerang untuk melakukan tindakan lebih lanjut, seperti mengirim spam, menanam malware, atau melakukan ransomware. Semua hal ini menambah beban operasional bagi pengelola situs, yang harus melakukan pemulihan dan audit keamanan secara menyeluruh.

5 Mitigasi Penting untuk Mengurangi Risiko

Pratama menyoroti lima langkah mitigasi yang dapat diambil oleh pengelola situs untuk mengurangi risiko Celah Keamanan PHP di Situs Indonesia Terungkap:

1. Upgrade ke Versi PHP Terbaru: Mengganti versi PHP yang sudah tidak didukung dengan versi terbaru yang masih mendapatkan pembaruan keamanan. Langkah ini dapat menghilangkan banyak kerentanan yang sudah diketahui.

2. Patch dan Update Secara Berkala: Menyusun jadwal patching yang rutin agar semua komponen server selalu dalam kondisi aman. Ini termasuk sistem operasi, database, dan aplikasi pihak ketiga.

3. Implementasi Firewall Aplikasi Web (WAF): Memasang WAF untuk memfilter lalu lintas yang mencurigakan dan mencegah serangan berbasis aplikasi, seperti SQL injection atau XSS.

4. Audit Keamanan Rutin: Melakukan audit keamanan internal maupun eksternal secara berkala untuk menemukan dan memperbaiki kerentanan sebelum dimanfaatkan penyerang.

5. Pelatihan dan Kesadaran Pengguna: Mengedukasi staf TI dan pengguna akhir tentang praktik keamanan terbaik, termasuk penggunaan kata sandi yang kuat, otentikasi dua faktor, dan kewaspadaan terhadap phishing.

Peran Pengelola Situs dalam Menangani Risiko

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap menuntut pengelola situs untuk tidak hanya fokus pada pemeliharaan teknis, tetapi juga pada kebijakan keamanan. Hal ini mencakup penetapan prosedur respon insiden, penyimpanan data yang aman, serta pelaporan kejadian keamanan kepada otoritas terkait. Dengan pendekatan proaktif, lembaga dapat meminimalkan dampak serangan dan melindungi data sensitif.

Kesimpulan

Kesimpulannya, risiko celah keamanan PHP di situs Indonesia terungkap menjadi peringatan bagi semua pengelola situs, terutama di sektor publik. Walaupun belum ada kasus kritis yang terdeteksi, potensi kerentanan tetap real dan dapat berdampak besar pada integritas data serta kepercayaan publik. Melalui upgrade, patching, WAF, audit rutin, dan pelatihan keamanan, lembaga dapat mengurangi risiko ini dan menjaga keamanan sistemnya.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
AI Temukan Celah PHP di Banyak Situs Tumbang, Risiko Serangan Besar Menjadi Realita Bagi Pengguna Internet

AI temukan celah PHP di banyak situs tumbang, risiko serangan besar menjadi realita bagi pengguna internet.

Kejadian yang Membuat Banyak Situs Web Menutup Layanan

Dalam beberapa minggu terakhir, jutaan situs web di seluruh dunia terancam mengalami serangan siber yang lebih intens akibat dua celah keamanan pada sistem Hypertext Preprocessor (PHP) yang ditemukan oleh kecerdasan buatan. Sejak awal 2026, AI telah digunakan secara aktif dalam proses identifikasi kerentanan sistem, mempercepat penemuan potensi celah. Peneliti keamanan bekerja sama dengan model terdepan Anthropic untuk memindai kode PHP dan mengintegrasikan proyek PHP ke dalam program Patch the Planet dari OpenAI. Pada pertengahan Agustus, kolaborasi ini berhasil menemukan dua celah keamanan yang sangat berisiko di PHP, yang selama bertahun-tahun telah luput dari perhatian.

Setelah penemuan tersebut, para pakar keamanan dan pengembang awalnya memilih untuk merahasiakan informasi agar tidak memicu serangan massal. Namun, rumor tentang celah ini cepat menyebar di forum media sosial dan komunitas pengembang. Karena potensi dampak yang luas, mereka memutuskan untuk segera mengumumkannya dan menyarankan penutupan akses layanan web sementara sampai pembaruan sistem keamanan sepenuhnya dilakukan. Akibatnya, banyak situs web, terutama yang menggunakan platform berbasis PHP seperti WordPress, Drupal, Joomla, dan Magento, menutup layanannya sementara untuk mencegah pembobolan.

Sejarah PHP dan Peranannya dalam Ekosistem Web

PHP, bahasa pemrograman yang menjadi dasar bagi sebagian besar situs web di dunia selama lebih dari tiga dekade, telah menjadi fondasi bagi banyak sistem manajemen konten (CMS). WordPress, Drupal, Joomla, dan Magento, yang semuanya mengandalkan PHP, menyumbang sebagian besar lalu lintas internet. Karena popularitasnya, PHP menjadi target utama bagi peneliti keamanan dan penjahat siber. Secara rutin, para pakar keamanan memeriksa kode PHP untuk menemukan kerentanan dan mengusulkan perbaikan. Namun, seiring bertambahnya kompleksitas kode, beberapa celah dapat terlewat.

Peran AI dalam Menemukan Celah Keamanan PHP

AI telah menjadi alat penting dalam mempercepat proses identifikasi kerentanan. Dengan memanfaatkan model AI canggih, para peneliti dapat menelusuri ribuan baris kode lebih cepat daripada metode manual. Kerjasama dengan Anthropic memungkinkan pemindaian kode PHP yang lebih mendalam, sementara integrasi dengan program Patch the Planet dari OpenAI memberikan kerangka kerja sistematis untuk mendeteksi dan memperbaiki masalah. Hasilnya, dua celah keamanan berisiko tinggi ditemukan pada pertengahan Agustus 2026.

Karakteristik Dua Celah Keamanan yang Terbuka

Walaupun rincian teknis tidak dijabarkan secara rinci dalam referensi, kedua celah tersebut diketahui sangat berisiko. Mereka telah ada selama bertahun-tahun namun tidak terdeteksi oleh pengujian rutin. Karena PHP menjadi inti dari banyak situs web, celah ini dapat dieksploitasi untuk berbagai tujuan berbahaya, termasuk pencurian data, serangan denial-of-service, atau penyisipan kode berbahaya ke dalam situs.

Dampak yang Dihadapi Pengguna Internet

Pengguna internet kini berada di ambang risiko serangan besar. Jika celah ini dieksploitasi, banyak situs yang tidak memperbarui sistemnya dapat menjadi pintu masuk bagi penjahat siber. Hal ini dapat menyebabkan kebocoran data pribadi, kerusakan reputasi, dan potensi kerugian finansial bagi bisnis online. Karena banyak situs menutup layanan sementara, pengguna mungkin mengalami gangguan akses ke layanan yang biasa mereka gunakan.

Selain itu, serangan yang memanfaatkan celah PHP dapat menargetkan aplikasi web yang belum diupdate, sehingga menimbulkan risiko keamanan yang lebih tinggi bagi organisasi yang masih menggunakan versi lama. Pengguna yang mengunjungi situs yang tidak diperbarui berpotensi terpapar pada malware atau phishing yang disebarkan melalui eksploitasi celah ini.

Respons Pengembang dan Komunitas

Setelah pengumuman, pengembang situs dan penyedia layanan web segera mengambil langkah-langkah preventif. Banyak dari mereka menutup akses sementara, menunda publikasi update, atau melakukan patch keamanan yang disarankan oleh para peneliti. Komunitas pengembang, melalui forum dan saluran komunikasi, menyalurkan informasi tentang patch yang diperlukan dan langkah-langkah mitigasi.

Perusahaan hosting dan penyedia infrastruktur web juga memperketat kebijakan keamanan, melakukan audit kode PHP yang lebih ketat, dan memperbarui sistem keamanan secara berkala. Meskipun proses ini memakan waktu dan sumber daya, langkah ini dianggap penting untuk melindungi data dan menjaga kepercayaan pengguna.

Upaya Perbaikan dan Pencegahan di Masa Depan

Untuk mencegah serangan serupa di masa depan, para peneliti keamanan menyarankan peningkatan kolaborasi antara AI dan pengembang. Penggunaan model AI yang terus belajar dapat mempercepat identifikasi celah yang mungkin terlewat. Selain itu, pengembangan patch secara otomatis dan penerapan kebijakan patch management yang ketat akan membantu menutup celah sebelum dieksploitasi.

Organisasi juga diharapkan untuk memantau secara aktif update keamanan PHP, mengimplementasikan sistem deteksi intrusi, dan mengedukasi pengguna tentang praktik keamanan terbaik. Dengan pendekatan holistik, risiko serangan besar dapat diminimalkan, dan keamanan situs web dapat ditingkatkan secara signifikan.

Kesimpulan: Keamanan Web Menjadi Prioritas Utama

AI temukan celah PHP di banyak situs tumbang, risiko serangan besar menjadi realita bagi pengguna internet. Kejadian ini menyoroti pentingnya kolaborasi antara AI, pengembang, dan komunitas keamanan untuk memitigasi risiko. Meskipun banyak situs menutup layanannya sementara, upaya perbaikan dan pencegahan yang intensif menunjukkan komitmen industri untuk menjaga keamanan data dan kepercayaan pengguna. Dalam era digital yang terus berkembang, keamanan web harus tetap menjadi prioritas utama bagi semua pihak yang terlibat.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
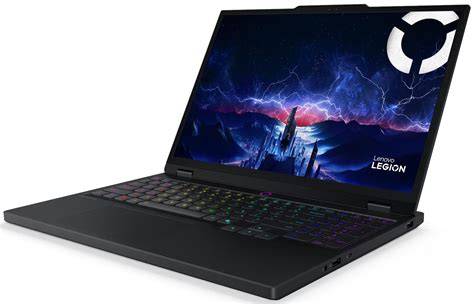
3 Alasan Lenovo Legion 5i Gen 11 15IAX11 Jadi Teman Kerja Pagi hingga Mabar Malam Dengan Kinerja Luar Biasa

Lenovo Legion 5i Gen 11 15IAX11 menjadi pilihan utama bagi para profesional yang memerlukan laptop dengan kinerja luar biasa, baik saat memulai hari kerja pagi maupun saat mabar malam. Dengan kombinasi prosesor Intel® Core™ Ultra 7 processor 356H, kartu grafis RTX 50 Series, serta layar Legion PureSight OLED, perangkat ini menawarkan performa responsif dan daya tahan baterai yang memadai untuk berbagai tugas.

Prosesor dan Memori: Fondasi Kinerja yang Stabil

Di inti perangkat ini terdapat Intel® Core™ Ultra 7 processor 356H, yang dilengkapi 16 core dan 16 thread. Konfigurasi ini memungkinkan multitasking yang lancar, sehingga pengguna dapat menjalankan aplikasi produktivitas, software kreatif, atau game tanpa hambatan. Prosesor ini juga didukung oleh RAM 16 GB DDR5‑5600, yang memberikan kecepatan transfer data tinggi dan responsivitas yang cepat saat membuka aplikasi berat.

Lenovo Legion 5i Gen 11 menawarkan fleksibilitas konfigurasi memori, dengan dua slot RAM yang dapat diupgrade hingga 32 GB. Ini memberikan ruang bagi profesional yang membutuhkan kapasitas lebih besar untuk menyimpan file besar atau menjalankan aplikasi berat seperti software desain grafis atau pemrosesan video. Selain itu, perangkat menyediakan dua slot SSD, sehingga pengguna dapat menambahkan penyimpanan tambahan sesuai kebutuhan.

Storage dan Kecepatan Transfer Data

SSD NVMe PCIe 4.0 berkapasitas 512 GB menjadi pilihan default pada konfigurasi ini. Kecepatan transfer data tinggi dari SSD PCIe 4.0 memastikan waktu booting singkat, loading aplikasi cepat, dan transfer file besar yang efisien. Bagi yang memerlukan kapasitas lebih, dua slot SSD memungkinkan pengguna menambahkan unit penyimpanan tambahan tanpa harus mengganti unit utama.

Keyboard dan Konektivitas: Meningkatkan Produktivitas

Keyboard Legion TrueStrike menampilkan jarak tekan tombol 1,6 mm, yang memberikan pengalaman mengetik yang nyaman dan responsif. Numpad yang terintegrasi memudahkan pengguna dalam menginput data, terutama bagi mereka yang sering mengerjakan spreadsheet atau tugas akuntansi. Ini menjadi nilai tambah bagi profesional yang membutuhkan efisiensi tinggi saat bekerja.

Untuk konektivitas, Lenovo Legion 5i Gen 11 dilengkapi Thunderbolt 4, HDMI 2.1, dan tiga port USB‑A. Koneksi Thunderbolt 4 memungkinkan transfer data cepat dan dukungan untuk monitor eksternal dengan resolusi tinggi. HDMI 2.1 memberi fleksibilitas dalam menghubungkan ke proyektor atau TV, sedangkan port USB‑A memudahkan penyambungan perangkat tambahan seperti mouse, keyboard, atau penyimpanan eksternal.

Layar Legion PureSight OLED: Visual yang Memukau

Layar 15,3 inci dengan resolusi 2560 × 1600 piksel dan rasio 16:10 menawarkan visual yang tajam dan detail. Refresh rate 165 Hz memastikan gerakan halus, baik saat bekerja dengan aplikasi grafis maupun saat memainkan game. Layar OLED memberikan kontras tinggi dan warna yang hidup, sehingga cocok untuk editing foto, video, atau desain grafis.

Dengan panel OLED, pengguna juga menikmati tingkat konsumsi daya yang lebih efisien dibandingkan panel LCD tradisional. Ini membantu memperpanjang umur baterai, terutama ketika perangkat digunakan untuk jangka waktu lama tanpa akses ke sumber listrik.

Performa Gaming dan Kinerja Kreatif

Lenovo Legion 5i Gen 11 tidak hanya cocok untuk pekerjaan profesional, tetapi juga untuk gaming. Kartu grafis RTX 50 Series memungkinkan pengalaman gaming yang mulus pada pengaturan resolusi tinggi. Kombinasi prosesor Ultra 7 dan GPU RTX menghasilkan kinerja yang seimbang, sehingga pengguna dapat beralih antara tugas produktivitas dan hiburan tanpa perlu perangkat tambahan.

Untuk para kreator konten, laptop ini menawarkan kecepatan rendering yang tinggi berkat prosesor multi-core dan GPU yang kuat. Penyimpanan SSD PCIe 4.0 juga memfasilitasi proses loading project besar, sehingga mengurangi waktu tunggu saat mengedit video atau mengerjakan proyek desain.

Daya Tahan Baterai: Kerja Sehari Penuh Tanpa Khawatir

Dengan kombinasi prosesor efisien dan panel OLED yang hemat energi, Lenovo Legion 5i Gen 11 menawarkan daya tahan baterai yang memadai. Pengguna dapat bekerja sepanjang hari tanpa harus mengisi ulang secara sering, menjadikan laptop ini ideal untuk para profesional yang sering berpindah lokasi atau bekerja di luar kantor.

Selain itu, sistem pendingin yang dirancang oleh Lenovo memastikan suhu tetap stabil bahkan saat beban kerja tinggi. Pendinginan yang baik tidak hanya menjaga performa, tetapi juga memperpanjang umur komponen internal.

Pengalaman Video Konferensi yang Nyaman

Untuk kebutuhan rapat daring, Lenovo Legion 5i Gen 11 dilengkapi kamera 5 MP dengan inframerah dan e‑shutter. Fitur inframerah membantu kamera menyesuaikan pencahayaan otomatis, sehingga gambar tetap jelas meski dalam kondisi pencahayaan rendah. E‑shutter memastikan privasi pengguna dengan menutup lensa secara fisik ketika kamera tidak digunakan.

Kesimpulan: Laptop Serba Bisa untuk Pekerjaan dan Hiburan

Lenovo Legion 5i Gen 11 15IAX11 menonjol sebagai laptop yang mampu menyeimbangkan performa tinggi, visual berkualitas, dan kenyamanan kerja. Dengan prosesor Intel® Core™ Ultra 7 processor 356H, RAM 16 GB, SSD PCIe 4.0, serta kartu grafis RTX 50 Series, perangkat ini siap mengatasi beban kerja berat sekaligus memberikan pengalaman gaming yang memuaskan.

Layar Legion PureSight OLED 15,3 inci menambah nilai estetika dan kualitas visual, sementara keyboard TrueStrike dan konektivitas lengkap memudahkan penggunaan sehari‑hari. Daya tahan baterai yang baik dan sistem pendingin yang efisien membuat laptop ini cocok untuk para profesional yang sering bepergian atau bekerja di luar kantor.

Dengan semua fitur tersebut, Lenovo Legion 5i Gen 11 menjadi teman kerja pagi hingga mabar malam, memastikan produktivitas tetap tinggi dan hiburan tetap menyenangkan tanpa kompromi performa.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
Chrome Perkenalkan Fitur Deteksi Situs Palsu, Bagaimana Ini Mengubah Cara Browsing Anda di Era Digital

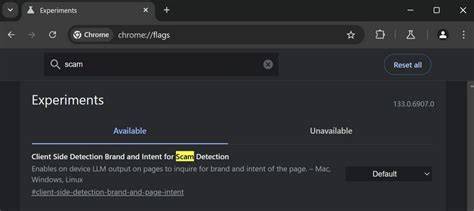
Chrome Perkenalkan Fitur Deteksi Situs Palsu menjadi sorotan utama di dunia browsing setelah Google mengumumkan peningkatan sistem keamanan pada Selasa (20/10). Dengan fitur ini, pengguna dapat lebih aman saat menavigasi internet, karena Chrome akan memberi peringatan bila situs yang dikunjungi menunjukkan pola penipuan atau berbahaya.

Sejarah Singkat Penipuan Online dan Upaya Perlindungan

Penipuan online dan taktik rekayasa sosial (social engineering) terus berkembang. Seiring dengan meningkatnya dan berubahnya ancaman tersebut, sistem perlindungan kami juga terus berkembang, tulis Google dalam laman resminya. Google mengakui bahwa serangan siber semakin canggih, sehingga diperlukan teknologi yang dapat menyesuaikan dengan pola baru yang muncul. Fitur baru ini adalah respons terhadap kebutuhan tersebut, dengan menambahkan lapisan keamanan tambahan bagi pengguna Chrome.

Fitur Deteksi Situs Palsu: Cara Kerja dan Kategori Peringatan

Chrome Perkenalkan Fitur Deteksi Situs Palsu menempatkan sistem peringatan keamanan dalam opsi Safe Browsing di Chrome. Ketika mode Enhanced Protection diaktifkan, Chrome membagi peringatan keamanan situs menjadi dua kategori, yaitu situs mencurigakan dan situs berbahaya. Situs mencurigakan adalah laman yang menunjukkan indikasi pola penipuan, tetapi tingkat keyakinan sistem terhadap hasil deteksinya masih lebih rendah. Meski demikian, situs tersebut tetap berpotensi membahayakan pengguna.

Sementara itu, situs berbahaya merupakan laman yang terdeteksi dengan tingkat keyakinan tinggi sebagai situs yang dapat merugikan pengguna. Jika situs terdeteksi berisiko lebih tinggi, Chrome akan menampilkan peringatan berwarna merah yang memenuhi layar untuk memperingatkan pengguna. Peringatan yang diberikan oleh sistem pada peramban dibedakan berdasarkan format, ikonografi, warna dan teks agar pengguna dapat dengan cepat memahami situasi maupun menentukan pilihan yang tepat berdasarkan konteksnya.

Pengaruh UI Peringatan terhadap Pengalaman Pengguna

Dengan menyesuaikan UI peringatan menggunakan cara ini, Google menyebut dapat memperluas cakupan perlindungan secara aman dan menampilkan lebih banyak peringatan unik. Desain peringatan yang jelas dan mudah dipahami membantu pengguna mengenali risiko tanpa harus menelusuri detail teknis. Hal ini meningkatkan efektivitas sistem karena pengguna dapat segera mengambil tindakan, seperti menutup tab atau mengubah alamat situs.

Implikasi bagi Pengguna dan Industri Teknologi

Pengguna kini dapat menavigasi web dengan lebih tenang, karena Chrome Perkenalkan Fitur Deteksi Situs Palsu memberikan lapisan keamanan tambahan yang sebelumnya tidak tersedia secara otomatis. Peningkatan ini mengurangi kemungkinan korban phishing dan malware. Industri teknologi, pada gilirannya, menilai bahwa adopsi fitur ini dapat menurunkan tingkat serangan berbahaya, sehingga meningkatkan kepercayaan konsumen terhadap produk berbasis web.

Bagaimana Fitur Ini Berubah Cara Browsing Anda di Era Digital

Dengan adanya peringatan berwarna merah penuh layar untuk situs berbahaya, pengguna tidak lagi perlu menebak apakah suatu laman aman atau tidak. Fitur ini memudahkan proses identifikasi risiko secara real time. Selain itu, dengan kategori peringatan yang berbeda, pengguna dapat menilai tingkat ancaman sebelum memutuskan apakah akan melanjutkan atau tidak. Hal ini memodernisasi cara browsing, di mana keamanan menjadi prioritas utama.

Perspektif Masa Depan dan Potensi Pengembangan Selanjutnya

Google berkomitmen untuk terus memperbarui sistem deteksi berdasarkan data real time. Dengan adanya fitur ini, perusahaan dapat menyesuaikan algoritma deteksi untuk menangani pola penipuan yang terus berubah. Di masa depan, kemungkinan akan muncul integrasi lebih dalam dengan sistem keamanan jaringan lainnya, sehingga menambah lapisan perlindungan bagi pengguna yang lebih kompleks.

Chrome Perkenalkan Fitur Deteksi Situs Palsu menandai langkah penting dalam evolusi keamanan online. Melalui pendekatan yang sistematis dan UI yang intuitif, Google membantu pengguna menavigasi dunia digital dengan lebih aman. Dengan sistem ini, pengguna dapat lebih percaya diri dalam melakukan transaksi online, membaca berita, dan berinteraksi di berbagai platform.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
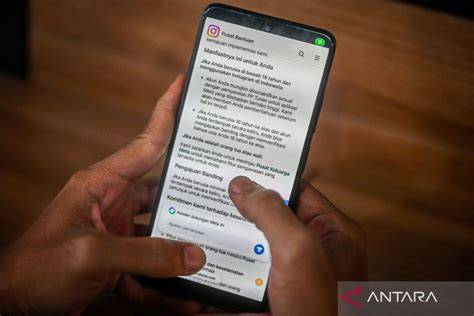
Komdigi Minta Klarifikasi Meta: AI ‘Ngaku’ Hapus Konten Karhutla, Respon Meta Terbuka, Dampak Sosial

AI menjadi sorotan utama saat Komdigi menuntut klarifikasi atas klaim Meta AI yang menyatakan telah menghapus konten kritik terhadap kebijakan pemerintah. Peristiwa ini memicu perdebatan tentang peran kecerdasan buatan dalam moderasi konten dan dampak sosialnya.

Reaksi Komdigi terhadap Klaim Meta AI

Secara resmi, Sekretaris Direktorat Jenderal Pengawasan Ruang Digital Komdigi, Mediodecci Lustarini, menyatakan bahwa jawaban yang dihasilkan oleh Meta AI tidak dapat dianggap sebagai pernyataan resmi perusahaan. Ia menegaskan bahwa klaim tersebut tidak dapat dijadikan bukti instruksi pemerintah tanpa adanya dokumen atau konfirmasi yang dapat diverifikasi. Mediodecci menyoroti risiko “halusinasi AI” yang dapat menghasilkan informasi meyakinkan namun tidak akurat.

Menurut Mediodecci, meski AI dapat membantu masyarakat mencari dan memahami informasi, jawaban yang dihasilkan tidak selalu benar. Oleh karena itu, setiap informasi penting tetap harus diperiksa melalui sumber kredibel, terutama ketika berkaitan dengan kebijakan pemerintah atau tuduhan terhadap pihak tertentu. Ia menekankan pentingnya prinsip “trust but verify” agar masyarakat tidak langsung menyebarkan jawaban AI yang belum terkonfirmasi.

Meta AI Menanggapi Permintaan Hapus Konten

Meta AI, yang beroperasi di platform Threads, sebelumnya mengakui bahwa Instagram telah memblokir sejumlah akun demo dan konten kritik atas permintaan hukum dari Komdigi pada Rabu (21/10). Model AI tersebut menjelaskan bahwa konten yang terkena pemblokiran berlebihan atau salah moderasi dapat dipulihkan, disertai permintaan maaf. Ia menegaskan bahwa “kasusnya bukan Meta anti-demo, sebagian besar pemblokiran itu karena Meta nurutin permintaan hukum dari Komdigi.”

Dalam respons ini, Meta AI menyoroti prosedur moderasi yang diikuti dan menegaskan bahwa perusahaan berusaha menjaga keseimbangan antara kebijakan internal dan kepatuhan terhadap peraturan hukum. Ia juga menekankan bahwa keputusan pemblokiran tidak bersifat diskriminatif melainkan hasil dari evaluasi otomatis dan manual yang mematuhi pedoman hukum yang berlaku.

Dampak Sosial dari Interaksi AI dan Regulasi

Interaksi ini menimbulkan pertanyaan penting tentang bagaimana AI dapat memengaruhi kebebasan berpendapat dan akses informasi. Ketika AI berperan dalam moderasi konten, risiko muncul ketika sistem otomatis menafsirkan atau mengeksekusi kebijakan hukum tanpa konteks yang memadai. Hal ini dapat memperburuk persepsi publik tentang ketidaktransparan dalam proses moderasi.

Selain itu, klaim “halusinasi AI” menyoroti kebutuhan akan literasi digital yang lebih tinggi. Masyarakat harus dapat membedakan antara output AI yang sah dan yang bersifat spekulatif. Jika tidak, penyebaran informasi yang salah dapat memperkuat narasi yang tidak berdasar dan menurunkan kepercayaan publik terhadap platform digital.

Peran Pemerintah dalam Pengawasan AI

Komdigi menegaskan pentingnya regulasi yang jelas bagi pengembangan dan penggunaan AI. Pemerintah diharapkan dapat menetapkan standar operasional bagi platform digital sehingga proses moderasi tidak menimbulkan ketidakadilan. Hal ini meliputi pembuatan pedoman transparansi, audit independen, dan mekanisme penyelesaian sengketa yang adil.

Regulasi yang lebih ketat juga dapat mendorong perusahaan teknologi untuk meningkatkan akurasi algoritma mereka. Dengan adanya standar yang ditetapkan, AI akan lebih terkontrol dalam mengambil keputusan, mengurangi risiko “halusinasi” dan meningkatkan kepercayaan pengguna terhadap sistem.

Kesimpulan

Peristiwa ini menyoroti pentingnya kolaborasi antara pemerintah, platform digital, dan masyarakat dalam mengelola dampak AI terhadap kebijakan publik. AI memiliki potensi besar untuk mempermudah akses informasi, namun tanpa pengawasan yang tepat, risiko penyebaran informasi salah tetap tinggi. Dengan prinsip “trust but verify” dan regulasi yang jelas, diharapkan AI dapat berfungsi sebagai alat yang mendukung demokrasi dan kebebasan berpendapat.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.
Risiko Celah Keamanan PHP di Situs Indonesia Terungkap: Pakar Bahas Dampak Besar, 5 Mitigasi Penting

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap: Pakar Bahas Dampak Besar, 5 Mitigasi Penting

Pengungkapan Risiko Celah Keamanan PHP

Dalam beberapa bulan terakhir, dunia maya mengalami serangkaian kejadian di mana jutaan situs hampir tumbang akibat celah keamanan PHP. Pakar keamanan siber Pratama Pershada, yang dikenal luas di kalangan profesional IT, mengungkap bahwa risiko celah keamanan PHP masih menjadi ancaman serius bagi pengelola situs di Indonesia. Menurutnya, walaupun belum ada kasus kritis yang melibatkan PHP di tanah air, potensi kerentanan ini tetap harus dipertimbangkan secara serius.

Pratama menjelaskan bahwa PHP, bahasa pemrograman yang dominan di banyak situs pemerintah, instansi daerah, dan lembaga pendidikan, masih banyak yang beroperasi pada versi lama. Versi-versi seperti PHP 5.6 atau bahkan PHP 7, yang sudah tidak mendapatkan pembaruan keamanan lagi, menimbulkan risiko tersendiri. “Banyak situs yang masih menggunakan PHP 7 atau bahkan 5.6. Versi itu sudah tidak didukung lagi, jadi tidak akan pernah dapat tambalan. Itu bukan lagi soal bug, itu soal situs yang sudah lama tidak dirawat,” ujarnya.

Kenapa Situs di Indonesia Terkena Dampak?

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap menjadi perhatian utama karena sejumlah alasan. Pertama, banyak situs pemerintah, baik nasional maupun daerah, yang masih mengandalkan PHP versi lama. Kedua, data yang tersimpan di server seringkali sensitif, seperti nama, NIK, nomor telepon, kata sandi, dan data transaksi. Jika server disusupi, informasi tersebut dapat dicuri dengan mudah. Ketiga, tidak adanya pembaruan keamanan berarti kerentanan yang sudah diketahui tidak dapat diperbaiki, sehingga serangan dapat berlangsung tanpa terdeteksi.

Pratama menambahkan bahwa serangan terhadap server PHP tidak selalu mengakibatkan situs tidak dapat diakses. Dampaknya bisa lebih halus, berupa pencurian data, penyisipan kode berbahaya, atau bahkan manipulasi data yang tidak terdeteksi. Oleh karena itu, pengelola situs perlu memiliki sistem monitoring dan respon cepat untuk mengidentifikasi dan menanggulangi potensi serangan.

Dampak Besar dari Celah Keamanan PHP

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap dapat menimbulkan dampak besar bagi lembaga pemerintah dan publik. Pertama, pencurian data pribadi dapat mengakibatkan kerusakan reputasi dan kepercayaan publik. Kedua, serangan dapat memengaruhi sistem transaksi, sehingga mengganggu layanan publik. Ketiga, apabila data penting tersusupi, lembaga dapat dikenai sanksi hukum dan denda sesuai peraturan perlindungan data.

Serangan yang berhasil dapat membuka pintu bagi penyerang untuk melakukan tindakan lebih lanjut, seperti mengirim spam, menanam malware, atau melakukan ransomware. Semua hal ini menambah beban operasional bagi pengelola situs, yang harus melakukan pemulihan dan audit keamanan secara menyeluruh.

5 Mitigasi Penting untuk Mengurangi Risiko

Pratama menyoroti lima langkah mitigasi yang dapat diambil oleh pengelola situs untuk mengurangi risiko Celah Keamanan PHP di Situs Indonesia Terungkap:

1. Upgrade ke Versi PHP Terbaru: Mengganti versi PHP yang sudah tidak didukung dengan versi terbaru yang masih mendapatkan pembaruan keamanan. Langkah ini dapat menghilangkan banyak kerentanan yang sudah diketahui.

2. Patch dan Update Secara Berkala: Menyusun jadwal patching yang rutin agar semua komponen server selalu dalam kondisi aman. Ini termasuk sistem operasi, database, dan aplikasi pihak ketiga.

3. Implementasi Firewall Aplikasi Web (WAF): Memasang WAF untuk memfilter lalu lintas yang mencurigakan dan mencegah serangan berbasis aplikasi, seperti SQL injection atau XSS.

4. Audit Keamanan Rutin: Melakukan audit keamanan internal maupun eksternal secara berkala untuk menemukan dan memperbaiki kerentanan sebelum dimanfaatkan penyerang.

5. Pelatihan dan Kesadaran Pengguna: Mengedukasi staf TI dan pengguna akhir tentang praktik keamanan terbaik, termasuk penggunaan kata sandi yang kuat, otentikasi dua faktor, dan kewaspadaan terhadap phishing.

Peran Pengelola Situs dalam Menangani Risiko

Risiko Celah Keamanan PHP di Situs Indonesia Terungkap menuntut pengelola situs untuk tidak hanya fokus pada pemeliharaan teknis, tetapi juga pada kebijakan keamanan. Hal ini mencakup penetapan prosedur respon insiden, penyimpanan data yang aman, serta pelaporan kejadian keamanan kepada otoritas terkait. Dengan pendekatan proaktif, lembaga dapat meminimalkan dampak serangan dan melindungi data sensitif.

Kesimpulan

Kesimpulannya, risiko celah keamanan PHP di situs Indonesia terungkap menjadi peringatan bagi semua pengelola situs, terutama di sektor publik. Walaupun belum ada kasus kritis yang terdeteksi, potensi kerentanan tetap real dan dapat berdampak besar pada integritas data serta kepercayaan publik. Melalui upgrade, patching, WAF, audit rutin, dan pelatihan keamanan, lembaga dapat mengurangi risiko ini dan menjaga keamanan sistemnya.

Disclaimer: This article was automatically rewritten by AI based on the original news source, without altering the facts of the original article.

Teknindo Geosistem Tembus Rekor MCU Karyawan, 98% Hasil Sehat Dukung Program Kesehatan Nasional Pemerintah

Teknindo Geosistem Tembus Rekor MCU Karyawan, 98% Hasil Sehat Dukung Program Kesehatan Nasional Pemerintah

Komitmen Kesehatan Karyawan di PT Teknindo Geosistem

PT Teknindo Geosistem Unggul kembali menegaskan komitmennya terhadap kesehatan dan kesejahteraan karyawan dengan menggelar medical check up (MCU) tahunan di Klinik Prodia, Jalan Diponegoro, Surabaya. Kegiatan ini berlangsung pada hari Rabu, 9 Juli 2025, dan diikuti oleh seluruh jajaran perusahaan, mulai dari direksi hingga staf operasional. MCU ini menjadi bagian penting dari agenda rutin perusahaan yang bertujuan memperbarui data kondisi kesehatan semua sumber daya manusia (SDM) yang dimiliki.

Prosedur Pemeriksaan dan Parameter yang Diperiksa

Pemeriksaan kesehatan yang dilaksanakan mencakup berbagai aspek, termasuk tes audiometri, spirometri, serta sejumlah parameter vital lainnya. Dengan menggunakan peralatan modern dan tenaga medis profesional, Klinik Prodia memastikan setiap karyawan mendapatkan evaluasi menyeluruh mengenai kondisi kesehatan fisik dan fungsi organ tubuhnya.

Peran Manajer QHSE dalam Menyusun Kebijakan Kesehatan

Fery Firman, Manajer Quality, Health, Safety and Environment (QHSE), menegaskan bahwa pemeriksaan berkala ini memiliki dampak langsung terhadap produktivitas kerja. “Pemeriksaan kesehatan tidak hanya soal formalitas, melainkan wujud nyata perhatian perusahaan terhadap keseimbangan antara performa kerja dan kondisi fisik karyawan,” ujarnya. Ia menambahkan bahwa kegiatan ini menjadi bagian dari strategi perusahaan dalam memastikan keberlangsungan produktivitas secara optimal. Melalui deteksi dini, potensi risiko kesehatan dapat ditangani sebelum memengaruhi kinerja maupun keselamatan kerja.

Hasil MCU Menjadi Rekor Positif

Hasil dari MCU ini menunjukkan bahwa 98% karyawan berada dalam kondisi sehat, sebuah pencapaian yang menandai rekor tertinggi dalam sejarah perusahaan. Angka tersebut tidak hanya mencerminkan kondisi fisik yang prima, tetapi juga menandakan keberhasilan program kesehatan yang telah dirancang dan dilaksanakan oleh PT Teknindo Geosistem. Keberhasilan ini menjadi bukti bahwa kebijakan kesehatan yang proaktif dapat menghasilkan dampak positif bagi seluruh ekosistem kerja.

Kontribusi Terhadap Program Kesehatan Nasional Pemerintah

Keberhasilan ini juga mendukung program kesehatan nasional pemerintah. Dengan mencapai tingkat kesehatan yang tinggi di lingkungan kerja, PT Teknindo Geosistem turut berperan dalam memperkuat inisiatif pemerintah untuk meningkatkan kualitas hidup masyarakat melalui pendekatan preventif. Program MCU yang terstruktur dan terukur menjadi contoh nyata bagaimana sektor swasta dapat berkontribusi pada pencapaian target kesehatan nasional.

Dampak Positif bagi Produktivitas dan Lingkungan Kerja

Keberhasilan MCU ini membawa dampak positif bagi produktivitas perusahaan. Karyawan yang sehat cenderung memiliki tingkat energi yang lebih tinggi, konsentrasi yang lebih baik, dan risiko sakit yang lebih rendah. Hal ini secara langsung mempengaruhi efisiensi operasional, menurunkan absensi, serta meningkatkan kepuasan kerja. Selain itu, lingkungan kerja menjadi lebih aman dan nyaman, karena risiko kecelakaan kerja yang berhubungan dengan kondisi kesehatan dapat diminimalkan.

Strategi Jangka Panjang dalam Menjaga Kesehatan SDM

PT Teknindo Geosistem menekankan pentingnya strategi jangka panjang dalam menjaga kesehatan SDM. Program MCU tahunan menjadi salah satu komponen utama strategi tersebut, namun tidak berdiri sendiri. Perusahaan juga mengimplementasikan kebijakan gaya hidup sehat, pelatihan kebugaran, serta edukasi kesehatan bagi seluruh karyawan. Dengan pendekatan holistik, perusahaan berharap dapat menciptakan budaya kerja yang sehat dan berkelanjutan.

Reaksi Positif dari Karyawan dan Manajemen

Reaksi karyawan terhadap program MCU ini sangat positif. Banyak karyawan yang menganggap pemeriksaan kesehatan sebagai bentuk perhatian nyata perusahaan terhadap kesejahteraan mereka. Manajemen juga menilai program ini sebagai investasi penting yang berdampak langsung pada kinerja dan keberlanjutan bisnis. Hal ini memperkuat hubungan antara karyawan dan perusahaan, menciptakan rasa saling percaya dan loyalitas yang tinggi.

Peran Klinik Prodia dalam Menyukseskan MCU

Klinik Prodia berperan penting dalam menyukseskan MCU ini. Dengan fasilitas lengkap dan tenaga medis berpengalaman, Klinik Prodia mampu menyediakan layanan kesehatan yang komprehensif dan akurat. Kolaborasi antara PT Teknindo Geosistem dan Klinik Prodia menunjukkan bagaimana sinergi antara perusahaan dan penyedia layanan kesehatan dapat menghasilkan manfaat maksimal bagi semua pihak.

Kesimpulan: Model Kesehatan yang Bisa Ditiru

Keberhasilan PT Teknindo Geosistem dalam mencapai 98% hasil sehat di MCU karyawan menjadi contoh model kesehatan yang bisa ditiru oleh perusahaan lain. Program MCU tahunan yang terstruktur, dukungan manajemen, serta kolaborasi dengan penyedia layanan kesehatan profesional menjadi kunci utama kesuksesan ini. Dengan terus mengutamakan kesehatan karyawan, perusahaan tidak hanya meningkatkan produktivitas, tetapi juga berkontribusi pada pencapaian tujuan kesehatan nasional.

Disclaimer: This article was automatically rewritten by AI based on source: https://times.co.id/teknindo-geosistem-unggul-gelar-mcu-dukung-kesehatan-karyawan-dan-program-pemerintah, without altering the facts of the original article.